

生成AIの情報漏洩とは、生成AIへの入力データや出力結果を通じて、企業の機密情報や個人情報が意図せず外部に流出するリスクを指します。
生成AIの活用は新事業の創出や生産性向上に大きな可能性を持つ一方で、利用方法を誤ると情報漏洩の原因となります。生成AIの便利な機能を最大限に活用するには、適切な対策を講じてリスクを最小限に抑えることが重要です。
本記事では、生成AIによる情報漏洩について以下の内容を解説します。
- 生成AIによる情報漏洩のリスクと事例
- 情報漏洩が起こる要因
- 最新の活用動向とセキュリティの考え方
- 効果的な情報漏洩対策
本記事を読むことで、生成AIの情報漏洩リスクを低減しつつ、効果的に活用するポイントがわかるでしょう。企業で生成AI導入を検討している方や、セキュリティを強化したい方は、ぜひご一読ください。
生成AIによる情報漏洩のリスク
現代のビジネス社会において、生成AIの活用は欠かせないものとなってきています。しかし、情報漏洩リスクがあることも見過ごせません。実際に報告された生成AIの主な情報漏洩事例や想定されるリスクは、以下の3つです。
- ChatGPT|第三者への情報流出
- Gemini|脆弱性による不正操作
- Copilot|機密情報への容易なアクセス
実際に起きた事例を学ぶことで、生成AIを安全に利用するためのセキュリティ対策を考える手がかりを得られるでしょう。
ChatGPT|第三者への情報流出
2023年3月、ChatGPTでプログラムコードが外部に流出するインシデントが発生しました。韓国の大手電子機器メーカーに勤める従業員が製品のソースコードを修正する際、ChatGPTに依頼したのが原因とのことです。
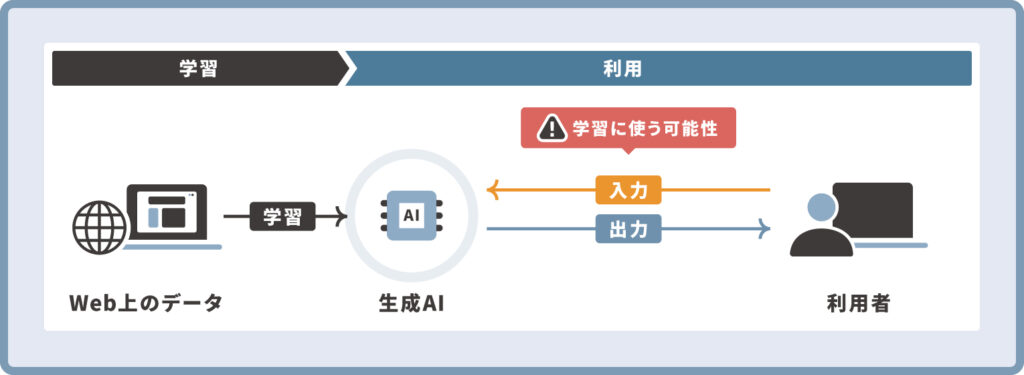
一般的に、生成AIサービス(特に無償版やデフォルト設定の場合)は、ユーザーとの対話内容を自社のモデルの学習に利用することがあります。そのため、AIへの指示文であるプロンプトに企業の機密情報が含まれていると、情報が組織外のサービスに送信・保持されることになり、情報管理上のリスクにつながります。
ChatGPTにおける情報漏洩の事例や対策については、以下の記事で詳しく解説しています。
▼関連記事
Gemini|脆弱性による不正操作
2024年3月、アメリカのAIセキュリティ研究チームHiddenLayerが、Geminiの脆弱性を発見しました。この脆弱性を悪用すると、攻撃者がGeminiを不正に操作し、内部情報を引き出す可能性があります。
問題となったのは、Geminiの動作を制御するシステムプロンプトです。通常、Geminiはシステムプロンプトに関する質問には応答しないよう設計されています。しかし、質問の仕方を工夫することで、秘匿情報を含むプロンプトの内容が明かされてしまいました。
この脆弱性が悪用された場合、Gemini APIを利用している企業は、社外秘情報を含むプロンプトが流出するリスクに直面する可能性がありました。
Copilot|機密情報への容易なアクセス
Microsoft Copilotは、Microsoft 365アプリと連携し、業務効率を大幅に向上させる強力なツールです。しかし、多くの社内情報にアクセスできることから、情報漏洩のリスクが高いとも言えます。
Copilotはユーザーの権限に基づいて情報にアクセスし、回答を生成する仕組みです。アクセス可能であればすべての情報を表示できることから、適切な権限設定がなされていない場合、意図せず機密データにアクセスできてしまう可能性があります。
また、Copilotには情報の重要度を判断する能力がないため、本来表示すべきでない情報が露出してしまう可能性も。例えば、社内で作成した作業用のデータは、一時的な利用だからと適切な権限設定をせずに作成されることが多いのではないでしょうか。それらに重要な情報が含まれていると、情報漏洩のリスクが高まります。さらに、悪意のある者に不正利用されると、大規模な情報漏洩につながるおそれもあります。
【比較】生成AIツールにおけるデータ管理とセキュリティ仕様の違い
生成AIによる情報漏洩リスクは、「どのツールを使うか」と同時に「どのプランで使うか」によっても変わります。同じ製品でも、個人向けと法人向けでは入力データの扱いが異なるためです。
ここでは、複数ツールの導入を検討する企業向けに、主要製品の仕様の違いを整理します。
ChatGPT、Gemini、Copilot、Claude等の仕様比較
個人向けの生成AIでは、入力データのモデル改善への利用方針やデフォルト設定はサービスごとに異なります。一方で、各社が提供する「法人向けプラン」は、エンタープライズの高度なセキュリティ要件を満たすように設計されています。
組織への導入にあたっては、個人向け生成AIの利用を制限し、こうした強固なセーフガードを持つ法人向けプランを選定することが、情報漏洩を防ぐ第一歩です。
ChatGPT(OpenAI)
無料版・Plus版では、設定でオフにしない限り対話内容が学習に利用されます。一方、ChatGPT Business・Enterpriseでは、デフォルトで学習に利用されません。Enterpriseでは、管理者がワークスペース全体の保存期間を設定できます。
Gemini(Google)
個人のGoogleアカウントでは、アクティビティ設定が有効な場合、対話内容が学習や人によるレビューに使われます。Google Workspaceの法人プランであれば、組織の許可なく学習や人手レビューには利用されず、既存のWorkspaceのセキュリティ設定もそのまま適用されます。
Copilot(Microsoft)
組織アカウント(Entra ID)でサインインしたMicrosoft 365 Copilotは「エンタープライズデータ保護」の対象となり、プロンプトや回答が学習に使われることはありません。対話履歴は監査ログとして記録され、管理者が確認できます。ただし、社内の権限設定がそのまま反映される点に注意が必要です。
Claude(Anthropic)
個人向けプラン(Free・Pro・Max)では、学習への利用可否をユーザー自身が選択する仕組みです。法人向けのTeam・Enterprise・APIでは、明示的な許可がない限り入力データを学習に利用しないことが商用規約で定められています。
生成AIツール別 セキュリティ仕様比較表
製品選定や比較を行う際の目安として、主要な生成AIツールの仕様の違いをまとめました。
| 製品・プラン | 入力データの学習利用 | データの保存期間 | 外部データ連携 |
|---|---|---|---|
| ChatGPT(無料版・Plus) | 利用される(設定でオフ可) | 履歴はユーザーが削除するまで保持。削除後は原則30日以内に消去 | GPTsやアプリ連携で外部サービスと接続可能 |
| ChatGPT Business・Enterprise | 利用されない | 管理者が保存期間を設定可能(Enterprise)。削除後は原則30日以内に消去 | 社内ツールとの連携可能(管理者が制御) |
| Gemini(個人アカウント) | アクティビティ有効時は利用される(人によるレビューを含む) | 既定18か月(3か月・36か月・無期限に変更可)。レビュー済みデータは最大3年 | Gmail・ドライブ・カレンダー等と連携可能 |
| Gemini(Google Workspace) | 組織の許可なく利用されない | 管理者が設定 | Gmail・ドライブ等のWorkspace内データを参照 |
| Microsoft Copilot(個人アカウント) | 利用される場合あり(オプトアウト可) | 会話履歴は18か月。アップロードファイルは最大18か月保存 | 主にWeb情報を参照。Microsoft 365の個人向けアプリでは、利用中のファイル等を参照可能 |
| Microsoft 365 Copilot(組織アカウント) | 利用されない(エンタープライズデータ保護) | テナント内に対話履歴を保存し、管理者が監査可能 | Word・Outlook・Teams・SharePoint等の社内データを利用者の権限範囲で参照 |
| Claude(Free・Pro・Max) | ユーザーが選択(許可時は学習に利用) | 学習を許可した場合は最大5年、許可しない場合は30日 | コネクタで外部サービスと連携可能 |
| Claude(Team・Enterprise・API) | 利用されない(明示的な許可がある場合を除く) | Team・Enterpriseは会話を保持。APIは原則30日。条件によりゼロデータ保持も利用可能。 | コネクタで社内ツールと連携可能(管理者が制御) |
表からわかるとおり、法人向けプランを選べば「学習による漏洩」のリスクは大きく下げられます。ただし、法人プランであっても外部連携や権限設定の不備によるリスクは残る点を押さえておきましょう。
生成AIで情報漏洩が起こる要因
生成AIによる情報漏洩の要因は、大きく「人に起因するもの」と「システムに起因するもの」に分けられます。
| 分類 | 主な要因 |
|---|---|
| 人に起因 | ・ユーザーによる機密情報の入力 |
| システムに起因 | ・外部連携・権限設定の不備 ・不正アクセス ・バグ ・AIを悪用したサイバー攻撃 |
どちらに起因するリスクかを切り分けておくと、「教育で防ぐべきか」「システムで制御すべきか」を判断しやすくなります。
ユーザーによる機密情報の入力
生成AIの情報漏洩で多い原因は、従業員が機密情報をそのままプロンプトに入力してしまうことです。背景には、生成AIの仕組みやリスクに対するリテラシー不足や不注意があります。
例えば、会議の議事録作成に個人向けの生成AIを使えば、参加者の発言に含まれる取引先名や未発表の計画が、組織外のサービスへ送信・保持される可能性があり、不正アクセスなどを通じて機密情報が外部に流出するリスクも否定できません。
一度送信されたデータは、後から完全に取り消すことが困難です。どれほど高度なシステムを導入しても、使う人の判断ひとつで情報は漏れてしまうため、ルールと教育による対策が欠かせません。
外部連携アプリや拡張機能を通じた意図せぬ漏洩
近年増えているのが、ユーザーが直接入力していないにもかかわらず、情報が漏れるケースです。Microsoft 365と連携するCopilot、Google Workspaceと連携するGemini、ChatGPTのGPTsやアプリ連携など、社内データベースやクラウドストレージとつながるAI機能が広がったことが背景にあります。
例えば、社内のファイル共有権限が「リンクを知っている全員が閲覧可能」など緩い設定になっていると、AI経由で本来閲覧権限のない従業員へ情報が表示されてしまう内部漏洩が発生します。
また、サードパーティ製アプリを経由した外部流出にも注意が必要です。提供元が不明確な拡張機能や連携アプリに社内データへのアクセスを許可すると、そのアプリ経由でデータが外部サーバーに送信される可能性があります。
データへの不正アクセス
生成AIサービスの多くはクラウド上で運用されており、ユーザーが入力したデータはインターネット上のデータベースに保管されます。クラウド上の管理は便利ですが、セキュリティ対策が不十分な生成AIサービスを利用した場合、不正アクセスによる情報漏洩のリスクがあるでしょう。悪意ある第三者がデータベースに侵入すれば、個人のプライバシー情報や企業の機密情報が流出する可能性があります。
生成AIに潜むバグ
生成AIの急速な発展と普及に伴い、システムに潜むバグによる情報漏洩リスクも課題となっています。バグはAIの開発過程や運用中に予期せず発生し、情報セキュリティの問題を引き起こすおそれがあります。
過去には、ChatGPTでユーザーのチャット履歴のタイトルが別のユーザーに表示されるインシデントが発生しました。意図しない情報の露出や不正アクセスの原因となり、個人情報や企業の機密情報を危険にさらす可能性があります。
生成AIを悪用したサイバー攻撃
生成AIの進化は、サイバー攻撃の手法にも大きな影響を与えています。攻撃者はAIの能力を悪用し、より巧妙な攻撃手段を編み出しているのです。
例えば、生成AIを使用して、ターゲットに合わせたフィッシングメールを作成することが可能になりました。さらに、リンク先や添付ファイルに仕込む攻撃コードの自動生成も行われています。実在する企業を装った偽メールを送信し、精巧に作られた偽サイトへ誘導する手口も報告されています。サイバー攻撃による個人情報やクレジットカード情報などの漏洩は、今後も増加すると考えられるでしょう。
生成AIを悪用したサイバー攻撃の高度化に伴い、企業に求められるセキュリティ対策も進化が必要です。従来の対策では不十分であり、AI技術を取り入れた新たな防御策の導入が急務となっています。人手に頼らない自動化された対策が、今後のセキュリティ対策の鍵となるでしょう。
生成AI活用の動向とセキュリティ
生成AIの活用は急速に広がっており、ビジネスにおける重要性が増しています。生成AI活用におけるセキュリティは単なるリスク回避策ではなく、AI技術を通じて企業の付加価値を向上させ、ビジネス機会を拡大するための重要な要素です。
企業は、生成AIの活用とセキュリティのバランスを取りながら、安全かつ効果的な利用方法を模索していく必要があります。
近年の活用動向
これまで見てきたように、生成AIの入力データを学習する仕様やバグなどにより、情報漏洩のインシデントが多々発生しています。一方で、生成AIをビジネスで活用するケースは年々増加しています。
2024年に実施された日本経済新聞の調査によると、仕事で生成AIを利用している人の割合は44%に達し、前年の18%から大幅に増加しました。また、生成AIの使用経験がある人は全体の64%と、前回調査の30%から2倍以上に膨らんでいます。
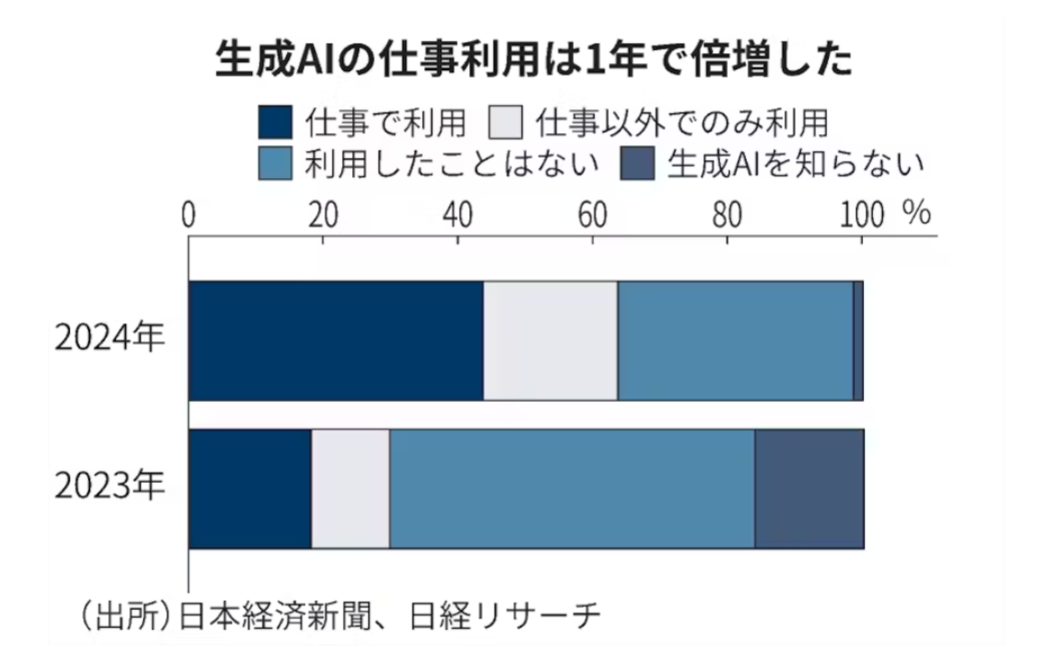

この調査結果は、生成AIが現代のビジネス環境において不可欠なツールとなりつつあることを示しています。企業が競争力を維持し、効率的な業務運営を行うためには、生成AIの導入が避けられないでしょう。
生成AI活用におけるセキュリティの考え方
生成AIの急速な普及を受け、2024年4月に総務省・経済産業省が「AI事業者ガイドライン」を発表しました。ガイドラインでは、AIシステムの開発・提供・利用において、セキュリティの確保が極めて重要であると強調しています。
ガイドラインが示している具体的な内容は以下のとおりです。
①AIシステム・サービスに影響するセキュリティ対策
・AIシステム・サービスの機密性・完全性・可用性を維持する
・AI活用時点での技術水準に照らし、常に合理的な対策を講じる
・AIシステム・サービスの正常な稼働に必要なシステム間の接続が適切かを検討する
・AIシステム・サービスの脆弱性は、完全に排除できないことを認識する
②最新動向への留意
・AIシステム・サービスへのサイバー攻撃は日々進化しているため、新たな手法に対応するための留意事項を確認する
また、AI開発者・提供者・利用者が特に留意すべき点も挙げています。
| 共通の指針 | 「共通の指針」に加えて主体毎に重要となる事項 | ||
| AI開発者 | AI提供者 | AI利用者 | |
| ①AIシステム・サービスに影響するセキュリティ対策 ②最新動向への留意 |
|
|
|
生成AIを業務に活用する利用者は、ガイドラインに従ってセキュリティ対策を実施する必要があります。AI利用者に求められる主な対策は、以下のとおりです。
| ・AI提供者が設計において想定した範囲内でAIシステム・サービスを利用する ・AIシステム・サービスへ個人情報を不適切に入力することがないよう注意を払う ・AI提供者が定めたサービス規約を遵守する |
ガイドラインを適切に活用できれば、業務効率化や生産性の向上、創造性が必要な仕事へのリソース投入など、AIがもたらすイノベーションの恩恵を最大限に享受できるでしょう。また、人間の判断を適切に介在させれば、予期せぬインシデントやトラブルを未然に防げます。
生成AIによる情報漏洩を防ぐための5つの対策
生成AIを活用するうえで、情報漏洩リスクへのセキュリティ対策は不可欠です。以下の対策を実施することで、リスクを最小限に抑え、安全な運用を実現できます。
- 社内ルールを明確にする
- 機密情報をプロンプトに入力しない
- 入力データを学習しない設定にする
- 生成AIの安全な活用方法を周知する
- セキュリティに配慮した生成AI活用ツールを導入する
いずれの対策も情報漏洩リスクの軽減には欠かせないものです。常にセキュリティ意識を持ち、生成AIを最大限に活用していきましょう。
1.社内ルールを明確にする
生成AIの安全な利用には、明確な社内ルールの策定とその徹底が不可欠です。適切なガイドラインを設けて従業員に周知すれば、情報漏洩リスクを軽減できます。
まず、入力可能な情報の範囲や機密情報の取り扱い方法を明記した、生成AIの利用ガイドラインを作成しましょう。単なる禁止事項の列挙ではなく、実際に起こった情報漏洩の事例紹介など、ルール順守の重要性を実感できる内容にすると効果的です。さらに、定期的な情報のアップデートを行い、常に最新の脅威に対応できる体制を整えましょう。
ルールの外で広がる「シャドーAI」
社内ルールを整備しても、従業員が会社の許可を得ていないAIツールを使っていては効果がありません。企業が把握・承認していないAIツールを従業員が業務利用してしまう状態を「シャドーAI」と呼びます。ChatGPTやClaudeをはじめとする生成AIツールが手軽に使えるようになった今、多くの企業でこうした利用が増えています。
無料で使える生成AIに業務データを入力すれば、その情報は企業の管理が及ばない場所で保存・処理されます。さらに、入力内容がサービス改善や学習データとして利用されれば、将来的に別の利用者への回答に反映されるおそれも否定できません。ルールを定める際は、利用してよいツールの範囲を具体的に示すと同時に、管理外の利用をどう把握・抑制するかという視点も盛り込みましょう。
▼関連記事
組織全体で責任ある運用を実現する「AIガバナンス」
社内の運用ルールを策定するだけでなく、そのルールが適切に守られているか、社会的な要請や法規制に適合しているかを継続的に管理する仕組みが「AIガバナンス」です。生成AIの技術革新は非常に速いため、一度決めたルールがすぐに実態と合わなくなることも珍しくありません。
倫理的な観点や法的リスクの評価を含めた包括的な管理体制を構築することが、中長期的なビジネス活用における信頼性を高める鍵となります。ガイドラインの策定と並行して、組織全体のガバナンス体制をどう整備するか、一段深い検討を進めましょう。
▼関連記事
2.機密情報をプロンプトに入力しない
生成AIサービスによっては、プロンプトに入力された情報がモデルの学習に利用される可能性があります。そのため、機密情報をプロンプトに入力すれば、組織外への情報漏洩に直結する危険性があります。
情報漏洩を防ぐには、機密情報を決してプロンプトに入力しないのが重要です。顧客情報や社外秘の情報などは、生成AIの利用時に厳重に管理する必要があります。プロンプトへの入力を禁止する情報リストを作成し、従業員に周知・徹底するのが効果的です。
3.利用規約を確認して入力データの学習オフ設定をする
企業としてツールを利用する際は、導入前に各ツールの利用規約(特にデータの取り扱い・学習利用に関する条項)を確認しておきましょう。入力データを学習に使うかどうか、どれくらいの期間保存するかは、製品やプランによって大きく異なります。
確認しておきたい主なポイントは以下のとおりです。
- 入力データがモデルの学習に使われるか(デフォルトの設定はどうか)
- データの保存期間と、削除後に完全消去されるまでの期間
- 不正利用監視などを目的に、提供元が一時的にデータを保持するか
- 人によるレビューの有無と、その条件
そのうえで、学習をオフにできるツールでは、オプトアウトの設定を全社で統一して適用しましょう。個人向けプランの学習オフ設定はユーザーごとの操作に委ねられることが多く、設定漏れが起きやすい点に注意が必要です。組織として運用する際は、管理者が一括で制御できる法人プランの利用がおすすめです。
また、学習オフの設定をしても、提供元のポリシーにより一定期間データが保存される場合があります。「オフにしたから何を入力してもよい」わけではない点を、社内ルールとあわせて周知しておきましょう。
なお、生成AIが入力内容を学習しないAPI連携の活用も効果的です。APIを介して生成AIと自社のアプリケーションを連携させれば、より安全に生成AIの機能を活用できます。
4.生成AIの安全な活用方法を周知する
生成AIをより安全に活用するには、技術的対策だけでなく、利用者の正しい理解も欠かせません。どんなにしっかりとセキュリティ対策を講じても、利用者の知識が不足していれば、十分な効果が発揮されなくなります。
そこで重要となるのが、企業全体での生成AIに関する教育の実施です。定期的な研修会を開催し、従業員に生成AIの仕組みや情報漏洩が起こりうるシナリオ、より安全な利用方法などを、分かりやすく説明する機会を設けましょう。また、実際の業務での活用事例や注意点を共有すれば、より実践的な理解を促進できます。
5.セキュリティに配慮した生成AI活用ツールを導入する
生成AIの活用には高度なセキュリティが不可欠ですが、最近ではセキュリティを重視して開発された生成AI活用ツールも登場しています。これらのツールを適切に選択し導入すれば、生成AIの利点を享受しつつ、情報漏洩リスクを最小限に抑えられるでしょう。
ツールを導入する際は、以下の情報セキュリティ基準を満たした製品を選ぶとよいでしょう。
- 情報セキュリティマネジメントシステム(ISMS)
- ISMSクラウドセキュリティ認証
市場には、上記のセキュリティ基準を満たしたツールや、各業務ツールに生成AIの機能が組み込まれた製品が増えています。ツール選定の際は、提供元のセキュリティ体制や機能、プライバシーポリシーが十分になされているかを慎重に確認することが重要です。適切なツールを導入できれば、生成AIの活用による業務効率の向上と、高度な情報セキュリティの両立が可能となります。
当社のクラウド型Webアプリケーション脆弱性診断ツール「AeyeScan」は、人手が必要な脆弱性診断の分野でいち早く生成AIを取り入れています。AeyeScanの生成AI機能ではChatGPTの自然言語処理能力を活用し、巡回してほしい箇所をユーザーがフリーフォーマットで指示できます。さらに、診断結果から導いたエグゼクティブサマリの自動生成や、従来は手動でしか行えなかった診断項目の自動化も実現しています。もちろん、セキュリティへの配慮も行っており、安心してご導入いただけます。無料トライアルも実施しているので、まずはお気軽にご相談ください。
あわせて知っておきたい、生成AIセキュリティの2つの側面
生成AIを安全に活用するには、個別の技術対策だけでは不十分です。ここでは、組織全体で取り組むべき「ガバナンス体制の構築」と、新たな脅威である「サイバー攻撃への対策」という2つの重要な側面から、実践的な知識を解説します。
組織的なセキュリティガバナンスの構築
生成AIの普及は、組織のセキュリティ管理に新たな課題をもたらしています。情報システム部門にとって、全社的な利用ルールのないままChatGPTなどが無秩序に利用される状況は、看過できない問題です。
例えば、従業員が個人アカウントで機密情報を入力してしまう「シャドーIT」のリスクや、部門ごとに異なるツール(営業はChatGPT、開発はGitHub Copilotなど)を導入することによるセキュリティレベルの不統一といった問題が発生します。これでは情報管理を一元化できず、組織全体のリスクを把握することさえ困難になります。
こうした課題に対処するには、企業全体での利用ガイドラインの策定や、定期的なリスク評価、利用ログの管理体制構築が不可欠です。
【実践のチェックポイント】
- ポイント1:従業員の個人アカウント利用状況を定期的に把握する
- ポイント2:部門を横断した、全社共通の生成AI利用ルールを策定する
- ポイント3:万が一情報漏洩が起きた際の対応手順を、あらかじめ文書化しておく
組織レベルでのChatGPTガバナンス体制について詳しく知りたい方は、以下の関連記事にて紹介しているので、ぜひご覧ください。
▼関連記事
新たなサイバー攻撃「プロンプトインジェクション」への対策
生成AIの登場は、従来の対策では防ぎきれない新たな攻撃手法も生み出しました。その代表格が「プロンプトインジェクション」です。これは、攻撃者がAIに特殊な命令文(プロンプト)を注入し、AIを操って開発者の意図しない動作や応答を引き出す攻撃です。
この攻撃には、入力欄を直接悪用する「直接的攻撃」と、AIが読み込む外部データ(Webサイトやファイルなど)に罠を仕掛ける「間接的攻撃」があります。
万が一攻撃が成功すれば、機密情報の漏洩、意図しないシステムの操作、虚偽情報の拡散といった、深刻な事態につながりかねません。
実践のチェックポイント
- ポイント1:ユーザーからの入力内容を事前に検証し、危険なフレーズをブロックする
- ポイント2:AIの入出力を常に監視し、異常なパターンを検知する仕組みを構築する
- ポイント3:AIがアクセスできる情報の範囲を必要最小限に制限する
プロンプトインジェクション攻撃の詳細な仕組みと対策について詳しく知りたい方は、以下の関連記事にて紹介しているので、ぜひご覧ください。
▼関連記事
情報漏洩だけではない「LLMのセキュリティリスク」
生成AIのリスクというと情報漏洩に注目が集まりがちですが、実際にはそれ以外にも注意すべきセキュリティリスクが存在します。特に、生成AIの基盤であるLLM(大規模言語モデル)は、新たな攻撃手法や脆弱性が指摘されています。
例えば、学習データや外部連携サービスを介したデータ改ざん(サプライチェーンリスク)や、誤った情報を生成するハルシネーションなど、業務利用において重大な影響を及ぼす可能性があります。気づかないうちにリスクが拡大する場合もあるため、あらかじめリスクについて理解しておくことが重要です。
生成AIを安全に活用するためには、情報漏洩対策だけでなく、こうしたLLM特有のリスクにも目を向け、総合的なセキュリティ対策を講じましょう。
▼関連記事
まとめ|セキュリティを強化して生成AIの情報漏洩リスクを下げよう
生成AIの活用は現代のビジネス環境において不可欠となっています。しかし、その利用には情報漏洩のリスクが伴うため、適切な対策が必要です。
生成AIによる情報漏洩を防ぐためには、以下の対策が効果的です。
- 社内ルールを明確にする
- 機密情報をプロンプトに入力しない
- 入力データを学習しない設定にする
- 生成AIの安全な活用方法を周知する
- セキュリティに配慮した生成AI活用ツールを導入する
対策を組み合わせて実施することで、生成AIの利点を最大限に活かしつつ、情報漏洩のリスクを最小限に抑えられます。
生成AIが持つリスクを十分に理解して適切な対策を講じれば、業務効率の向上を通してビジネス変革につなげられるでしょう。常に最新の動向に注意を払い、セキュリティ対策を継続的に強化していくことが重要です。
著者:榊原敦子(シニアカスタマーマーケティングマネージャー)