

2026年9月から10月にかけて、国内企業・組織で不正アクセスによる情報漏えい事案の公表が相次いでいます。
こうした状況を受け、JPCERT/CC・IPA・NICTが相次いで注意喚起を発表しました。外部に公開しているアプリケーションやサービスの点検、APIのアクセス制御や権限管理に加え、モバイルアプリの解析情報を悪用した「A2B攻撃」への対策も呼びかけています。
本記事では、各機関の注意喚起の内容を整理するとともに、企業が確認しておきたいポイントと、脆弱性診断ツール「AeyeScan」でできることをご紹介します。
◆JPCERT/CC・IPAが相次いで注意喚起を発表
2026年10月8日、JPCERT/CCは「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を公開しました。
この中では、既知の脆弱性を悪用した攻撃や、APIを経由した不正な操作などが報告されており、次のような対策を推奨しています。
- APIへのアクセス制御や権限管理の徹底
- APIへのアクセス回数の制限や、APIトークンの適切な管理
- 既知の脆弱性に対する修正プログラムの適用
- 不正アクセスの検知体制や初動対応の見直し
- 不要なサービスや管理機能の外部公開の停止 など
翌10月9日には、IPAも「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」を公開しました。
IPAは、企業・組織に対して、主に次のような点検や見直しを求めています。
- 外部に公開しているアプリケーションやサービスの洗い出し
- アクセスログの異常や未適用の修正プログラムの確認
- 利用している外部サービスの洗い出しと、アカウントの異常の確認
- 保有するデータの必要性や管理状況の再点検
- API連携の管理状況やアクセス権限の見直し – 多要素認証の強化や、アプリケーションの外部公開範囲・ログ管理の見直し など
両機関の注意喚起では、自社が公開・利用しているシステムを正しく把握し、脆弱性や管理上の不備がないかを点検するとともに、必要な対策を講じることの重要性が示されています。
【参考】
JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(2026年10月8日)
IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)
◆NICTも「A2B攻撃」に関する注意喚起を発表
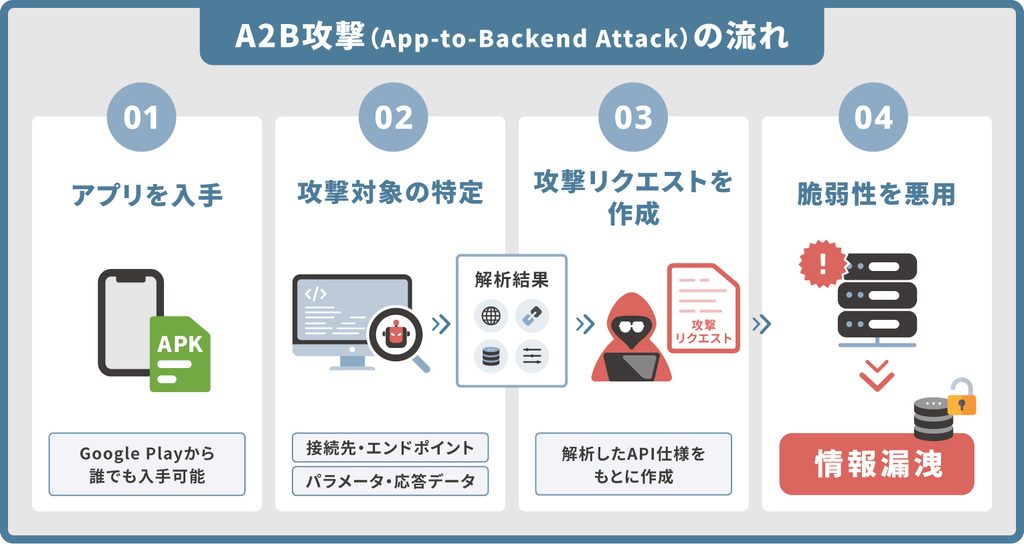
さらに、10月13日には、国立研究開発法人情報通信研究機構(NICT)が、Androidアプリの解析情報を悪用してバックエンドサーバを攻撃する「A2B攻撃(App-to-Backend Attack)」に関する注意喚起を発表しました。
A2B攻撃とは、攻撃者が一般公開されているAndroidアプリを解析し、接続先のサーバやAPIの情報を取得して、その情報をもとにバックエンドサーバを狙う攻撃手法です。 NICTは、国内で相次ぐ情報漏えい事案の原因の一つとして、この攻撃手法を特定。Androidアプリを提供する事業者に対して、主に次の3つの対策を推奨しています。
- 侵害の有無の確認
- 脆弱性の点検
- 暫定的な緩和策の実施
また、同様の問題はAndroidアプリだけでなく、iOSアプリやWebサービスのバックエンドAPIでも発生する可能性があると指摘しています。
【参考】
NICT:相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」(2026年10月13日)
◆自社のWebアプリとAPI、まず確認したい3つのポイント
注意喚起を受け、自社では何から確認すればよいのでしょうか。WebアプリケーションやAPIの安全性を点検するうえで、まず押さえておきたい3つのポイントをご紹介します。
1. 公開しているWebサイト・アプリケーションを把握できているか
企業が管理するWebサイトやアプリケーションは、主力サービスだけとは限りません。
キャンペーンサイトや過去に構築したサイト、各部署が独自に運用しているシステムなど、管理が行き届いていないWeb資産が残っている可能性もあります。
まずは、自社で公開しているWebサイトやアプリケーションを洗い出し、点検対象に漏れがないか確認することが大切です。
2. Webアプリケーションに脆弱性が残っていないか
外部に公開しているWebアプリケーションに脆弱性が存在すると、不正アクセスや情報漏えいにつながるおそれがあります。
既知の脆弱性に対する修正プログラムの適用状況を確認するとともに、SQLインジェクションなど、Webアプリケーション固有の脆弱性がないか点検することも重要です。
3. APIの認証・認可に不備がないか
Webサイトの画面だけでなく、システム間のデータ連携などに使われるAPIにも注意が必要です。
例えば、本来アクセスできないはずの情報を取得できたり、権限のないユーザーがデータを書き換えできたりする状態は、情報漏えいなどのリスクにつながります。また、A2B攻撃のように、Androidアプリの解析情報を手掛かりとして、接続先のAPIやバックエンドサーバが狙われるケースもあります。
Webアプリケーションだけでなく、モバイルアプリの接続先も含めて、APIの認証・認可などに不備がないか確認することが重要です。
◆AeyeScanでできるWebアプリ・APIの点検
こうした点検のうち、WebアプリケーションやAPIの脆弱性の確認、公開Web資産の把握には、当社が提供する「AeyeScan」を活用いただけます。
AeyeScanは、AIを活用して脆弱性診断を自動化し、専門知識がなくても自社でセキュリティチェックを行えるクラウド型Webアプリケーション脆弱性診断ツールです。
● Webアプリケーションの脆弱性診断
公開中のWebサイトやWebアプリケーションに対して、SQLインジェクションなどの脆弱性を検査できます。自社で必要なタイミングに診断を実施できるため、定期的な点検や改修後の確認にも活用できます。
● APIの脆弱性診断
APIに特有の認証・認可の不備などを検査できます。Webアプリケーションの画面からは確認しにくい、API固有のセキュリティリスクの把握に役立ちます。
● 公開Web資産の洗い出し(Web-ASM)
自社に関連する公開Web資産を探索し、管理対象から漏れているサイトやシステムの発見を支援します。脆弱性診断を行う前に、点検すべき対象を把握するためにも活用できます。
● A2B攻撃に特化した診断(近日提供開始予定)
当社では、A2B攻撃への対策に特化した、新たな診断ツールの提供を予定しています。
本機能は、Androidアプリの解析によって得られるAPIの接続先情報などを手掛かりに、バックエンドサーバに潜む認証不備や設定ミス、入力値検証の不備などを検査します。LLMを活用し、複雑な環境設定やシナリオ作成を必要とせず、アプリファイルを用意するだけで手軽に診断できます。
正式な提供開始日や詳細については、決定次第、改めてご案内いたします。
なお、脆弱性診断だけで、今回の注意喚起で求められているすべての点検・対策を実施できるわけではありません。アクセスログの調査や修正プログラムの適用、アカウントの管理状況の確認などについても、別途対応することが重要です。
また、外部事業者が運営するサービス自体の安全性については、それぞれの提供元が公表する情報も確認してください。
◆Webアプリ・APIの安全性を改めて確認する機会に
今回の一連の注意喚起は、自社が公開・利用しているシステムの管理状況やセキュリティ対策を見直す機会でもあります。
まずは、公開しているWeb資産を把握し、WebアプリケーションやAPIに脆弱性がないか確認することが重要です。さらに、モバイルアプリを提供している場合は、その接続先となるバックエンドサーバの安全性にも目を向ける必要があります。
WebアプリケーションやAPIは日々更新され、新たな脆弱性が生じる可能性もあるため、一度きりの点検で終わらせず、継続的に確認できる体制を整えることが大切です。
当社では、AeyeScanによるWebアプリケーション・APIの脆弱性診断に加え、A2B攻撃に特化した新たな診断ツールの提供も予定しています。
WebアプリケーションやAPIの脆弱性対策、A2B攻撃への備えについて、ご不明な点やご相談がございましたら、お気軽にお問い合わせください。
お問い合わせはこちら
著者:榊原敦子(シニアカスタマーマーケティングマネージャー)