

WordPressの脆弱性とは、本体やプラグインの設計ミスなどによって発生するセキュリティ上の欠陥のことです。脆弱性を放置したままにすると、不正アクセスやWebサイトの改ざん、情報漏えいなどの被害を受ける可能性が高まります。
特に近年では、生成AIを活用したコンテンツやチャットボットの導入など、WordPress上でもAI機能を組み込んだサイトが増加しています。わずかな脆弱性が攻撃の糸口になるケースもあるため、従来以上にセキュリティ対策が重要です。
本記事では、以下の内容を詳しく解説します。
- WordPressの脆弱性について
- 2026年に公表されたWordPress本体の脆弱性と悪用の状況
- WordPressの脆弱性が狙われやすい理由
- WordPress脆弱性に起因する攻撃とリスク
- WordPressの脆弱性を確認する方法
- WordPressのセキュリティ強化対策
- 乗っ取られたかも?と思ったときの対応手順
- 脆弱性診断ツールを使った効率的な対策
本記事を読むことで、脆弱性を放置するリスクやサイバー攻撃から守るためのセキュリティ強化方法が分かります。
WordPressを安全に活用したいと考えている企業の方は、ぜひご一読ください。
WordPressの脆弱性
WordPressの脆弱性とは、WordPressを構成するプログラムの欠陥のことです。
プログラム設計ミスやバグが原因で脆弱性が生まれると、外部から攻撃を受けるリスクが高まります。
JVNの脆弱性レポートによると、2022年の1年間に報告されているWordPressの脆弱性は99件ほどありました。
報告された脆弱性(一部抜粋)
| 公表日 | ID | タイトル |
|---|---|---|
| 2022/01/06 | JVNDB-2022-003186 | WordPressにおけるSQLインジェクションの脆弱性 |
| 2022/01/26 | JVNDB-2022-004782 | WordPress GDPR WordPress プラグインにおけるクロスサイトスクリプティングの脆弱性 |
| 2022/01/31 | JVNDB-2022-004534 | Essential Addons for Elementor WordPress プラグインにおけるパストラバーサルの脆弱性 |
| 2022/12/05 | JVNDB-2022-003694 | Return Refund and Exchange For WooCommerce WordPress プラグインにおける危険なタイプのファイルの無制限アップロードに関する脆弱性 |
| 2022/12/09 | JVNDB-2022-004107 | WP User WordPress プラグインにおけるSQLインジェクションの脆弱性 |
被害事例として、2021年に発生した企業サイトの改ざん事件があります。
悪意ある外部サイトへ誘導するようにWebサイトが改ざんされ、訪問したユーザーが不利益を被るというものでした。原因は、WordPress本体のアップデート漏れによる脆弱性の放置でした。
事例からも、脆弱性に対応したWordPressのバージョンが配信された時にはすぐに更新することが非常に大切なことがわかります。
プラグインの脆弱性が最も狙われやすい
WordPressに対する攻撃のうち、もっとも狙われやすいのがプラグインの脆弱性です。プラグインの脆弱性を突いた攻撃が、攻撃要因の約56%を占めるという調査結果があります。
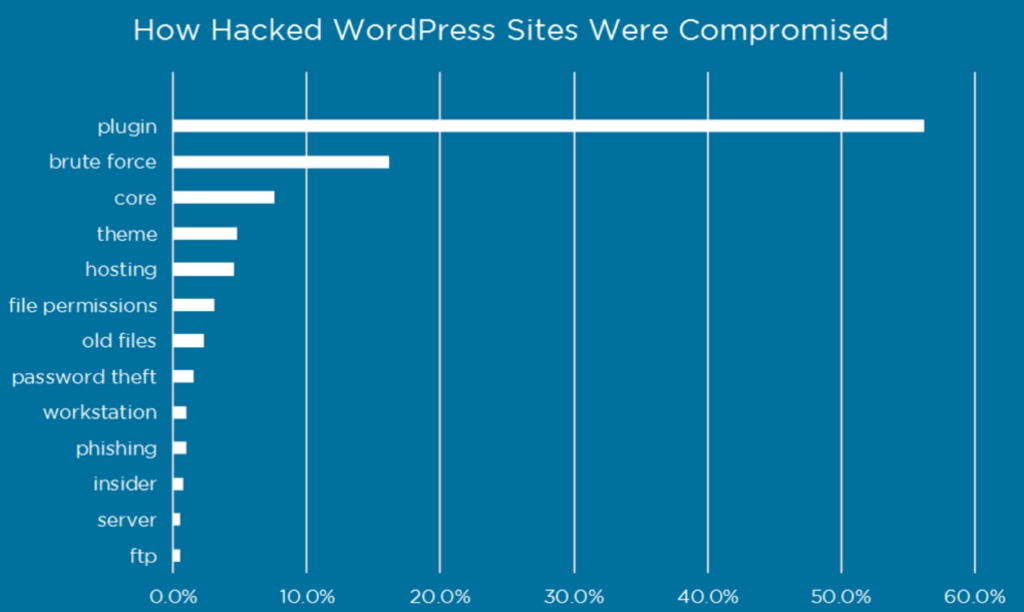
プラグインの脆弱性を突いた被害事例には、2017年に発生した女性向けファッション事業への不正アクセス事件があります。プラグインを古いまま使い続けていたことが原因で攻撃を受け、スパムメール送信の踏み台にされてしまいました。
プラグインがアップデートされた時はすぐに更新する、バージョンが更新されないプラグインは使用しないなどの対応が必要です。
テーマにも脆弱性は存在する
Webサイトのデザインを調整するテーマにも、脆弱性が見つかる場合があります。テーマの脆弱性を狙った攻撃はプラグインほど多くはありませんが、軽視できません。
過去には、WordPressのテーマ「OneTone」にデータベースの中身を書き換えられてしまう脆弱性が見つかっています。サイト改ざんなどの被害が出て、テーマの削除を迫られたユーザーも数多くいました。
WordPress本体やプラグインと同様に、テーマも定期的にアップデートすることが大切です。
【最新事例】2026年に公表されたWordPress本体の脆弱性と悪用の状況(2026年10月時点)
2026年は本体の重大な欠陥が相次ぎ、修正の公開から3日で悪用が確認された例もあります。
ここでは、2026年に公表されたWordPress本体の脆弱性を、新しいものから順に紹介します。
9月:公開から3日で悪用が確認された欠陥(CVE-2026-87902)
2026年9月22日公開のWordPress 7.1.2では、深刻度「緊急(Critical)」の欠陥(CVE-2026-87902)が修正されました。ログインしていない攻撃者が、サーバーやテーマの条件がそろうと、サーバー内にある任意のPHPファイル(WordPressを動かすプログラムのファイル)を読み込ませ、サーバー上でプログラムを実行できるという欠陥です。
この欠陥は公開から3日後、米国CISA(米国政府でサイバー防衛を担う機関)の「実際に悪用が確認された脆弱性の一覧(KEV:Known Exploited Vulnerabilities)」に登録されました。
修正は4.7以降のすべての系列に提供されていますが、4.6以前のバージョンには提供されていません。古いバージョンを使い続けている場合は、早めに最新版へ移行しましょう。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年9月22日(WordPress 7.1.2) |
| 深刻度 | 緊急(Critical) |
| 悪用の確認 | 2026年9月25日にCISAのKEVへ登録 |
| 修正の提供範囲 | 7.1.2のほか、4.7以降のすべての系列(7.0.6・6.9.9・6.8.10 …… 4.7.37) |
7月:wp2shell(CVE-2026-60137・CVE-2026-63030)
IPA(情報処理推進機構)は2026年7月22日、WordPressの2件の脆弱性(CVE-2026-60137・CVE-2026-63030)について注意喚起を公開しました。この2件を組み合わせた攻撃手法は「wp2shell」と呼ばれ、標準構成のWordPressにおいて、管理者権限を持たない攻撃者が遠隔でコードを実行できる可能性が指摘されています。
| 項目 | 内容 |
|---|---|
| 影響を受けるバージョン | WordPress 6.9.0〜6.9.4/7.0.0〜7.0.1(CVE-2026-60137は6.8.0〜6.8.5も対象) |
| 修正版 | WordPress 6.9.5/7.0.2(CVE-2026-60137はWordPress 6.8.6でも修正) |
| 影響を受けないバージョン | WordPress 6.8より前のバージョン |
WordPress.orgは、影響を受けるバージョンに対して自動更新による強制更新を有効化したと公表しています。ただし、運用環境や設定によっては自動更新が無効になっていたり、更新に失敗していたりする可能性もあります。管理画面(ダッシュボード)を開き、実際にバージョンが上がっているかを目視で確認し、更新されていなければ手動でバージョンアップしてください。
2026年8〜10月に公開されたWordPress本体の修正一覧
wp2shellのあとも、本体の修正は続いています。2026年8〜10月の3か月間に公開されたセキュリティ修正は、次のとおりです。
| 日時 | バージョン | 修正内容 | 悪用の有無 |
|---|---|---|---|
| 8月12日 | 7.0.4 | 投稿者以上の権限を持つ人が、画像処理の仕組み(Imagick・Ghostscript)を使うサイトで、サーバー上でプログラムを実行できる欠陥(CVE-2026-65640) | 公式発表に記載なし |
| 9月17日 | 7.1.1 | 11件の修正。コメント経由で悪いスクリプトを埋め込める欠陥(コメントが承認された場合)など | 公式発表に記載なし |
| 9月22日 | 7.1.2 | CVE-2026-87902(詳細は上記) | あり(9月25日にCISAのKEVへ登録) |
| 10月6日 | 7.1.3 | 7件の修正。コメント管理画面での悪いスクリプトの埋め込み、エクスポート機能のSQLインジェクションなど | 公式発表に記載なし |
| 10月28日 | 7.1.4 | 22件の修正。更新処理中にサーバー上でプログラムを実行できる欠陥や、保存型XSSなど | 公式発表に記載なし |
わずか3か月で、本体のセキュリティ修正が5回公開されました。WordPress公式は、どの修正についても「すぐに更新すること」を推奨しています。修正版が出るたびに、管理画面でバージョンが上がっているかを確認しましょう。
WordPressの脆弱性が狙われやすい3つの理由
WordPressの脆弱性が狙われやすいのは、利用者が多く、仕組みが公開されていて、誰でも使えるためです。
以下の3点について、詳しく解説していきます。
- シェア率が高い
- プログラムが公開されている
- 特別な知識がなくても使える
1. シェア率が高い
WordPressの脆弱性が狙われやすいのは、ユーザーが多いためです。
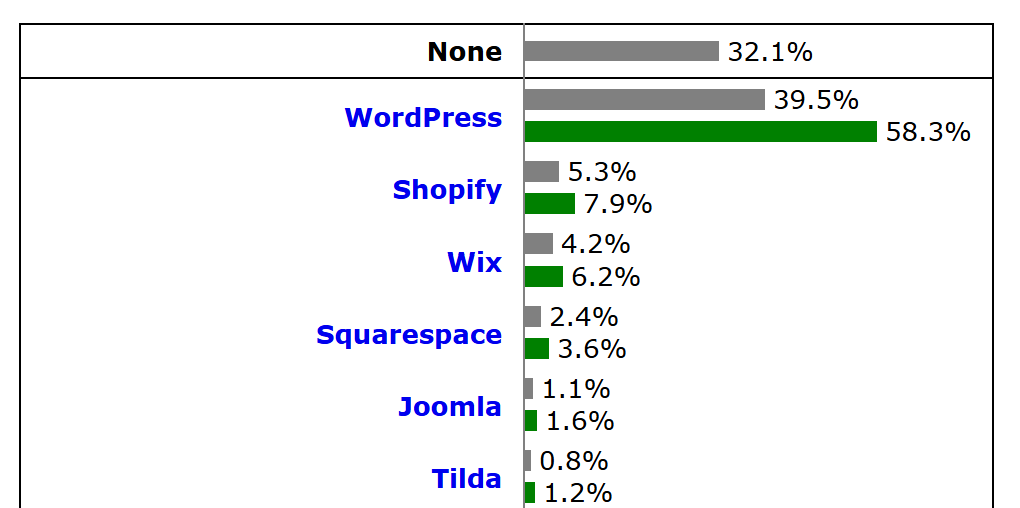
利用統計グラフによると、WordPressは全Webサイトの中で4割以上のシェア率を占めており、CMS市場でのシェア率は6割でした。
また、日本においてはWebサイト作成に使用するCMSの8割をWordPressが占めていました。
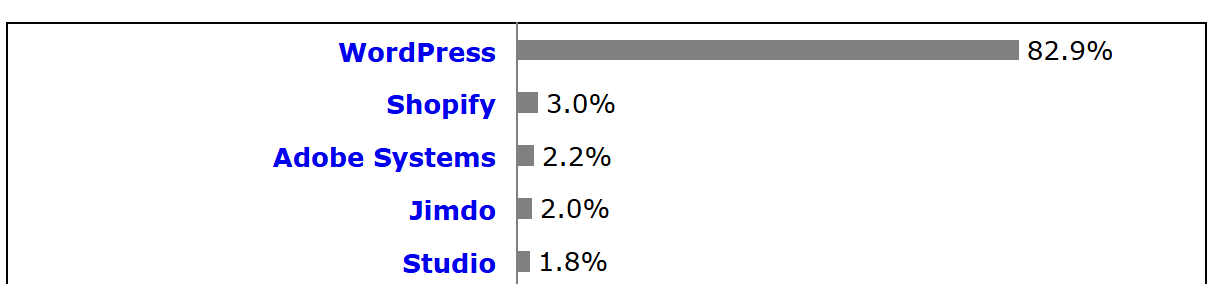
このデータからもわかるとおり、WordPressはシェア率が高いため、攻撃対象として狙われやすくなっています。
2. プログラムが公開されている
WordPressは、プログラムの内容が公開されているOSS(オープンソースソフトウェア)です。ソースコードを変えて自由にカスタマイズでき、コンテンツをより良い形に改変できる利点があります。
OSSは多くのエンジニアが改良に参加するため、企業や個人など限られたリソースで開発するより多くの知見が活かされ、バグも発生しにくくなります。もちろん多くのエンジニアによって積極的にデバッグされることが前提ですが、WordPressはユーザーが多いため比較的安全性が高いと言えるでしょう。
一方で、OSSは組織的にソフトウェアの安全性を高める取り組みには欠けるため、全体を俯瞰したときに不整合が発生することがあります。
悪意ある第三者がプログラムの中身を見て脆弱性を発見し、攻撃してくる可能性は十分あります。WordPressもOSSである以上、Webサイトの改ざんなど不正利用されるリスクを念頭に置いておく必要があるでしょう。
3. 特別な知識がなくても使える
WordPressのシェア率が高い理由の一つでもありますが、WordPressは特別な知識がなくても簡単に使えるように設計されています。よって必然的にセキュリティ意識の低いユーザーも一定数存在することになります。そうすると脆弱性が放置されているWebサイトの数も多くなるため、攻撃者へ格好のチャンスを与えることになります。
攻撃者もセキュリティ意識の甘いユーザーが多いことを理解しているため、WordPressで作成されたWebサイトを狙って攻撃を仕掛けてきます。
使いやすさが一利一害となってしまっている現状では、WordPressユーザー自身がセキュリティ意識を高め、対策を怠らないように気をつけなければ、不正利用されるリスクは非常に高いままと言えるでしょう。
WordPressの脆弱性を狙った攻撃と4つのリスク
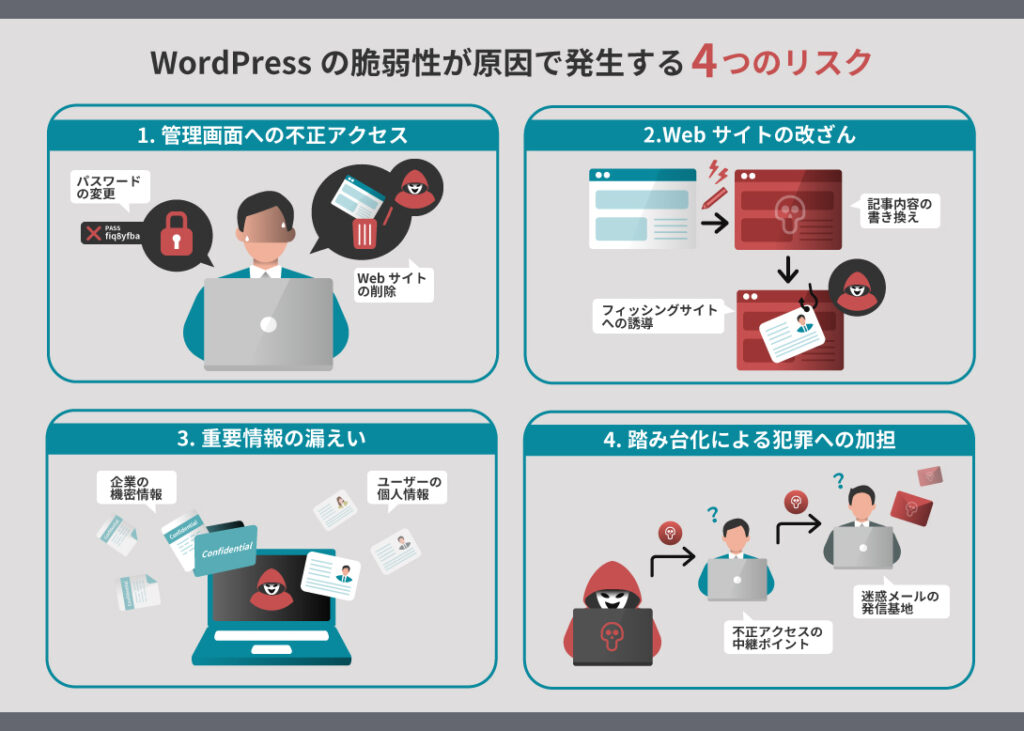
脆弱性を突かれると、不正アクセスや改ざん、情報漏えい、犯罪の踏み台化につながります。
このような被害を受けると、企業の信頼低下や損害賠償などの金銭的な損失につながる可能性があります。
ここでは、4つのリスクの詳細と具体的な攻撃手法について詳しく解説します。
1. 管理画面への不正アクセス
WordPressに脆弱性が潜んでいると、管理画面へ不正にアクセスされる危険があります。攻撃者が管理画面を不正に操作した場合、Webサイトの削除・パスワードの変更・個人情報の盗取などの被害を受ける可能性があります。
不正アクセスに使われる攻撃手法は、主に以下の2つです。
ブルートフォースアタック
手当たり次第にID・パスワードを入力してログインを試みる手法です。自動プログラムを組んで実行し続けるため、単純なID・パスワードだと突破されてしまう危険があります。
リスト型攻撃
フィッシングサイトや違法性の高い情報が取引されるダークウェブを利用し、ID・パスワードを盗んで不正アクセスを試みる手法です。さまざまなサービスで同じID・パスワードを使い回していると、攻撃を受けるリスクが高まります。
2. Webサイトの改ざん
WordPressやプラグインの脆弱性は、不正アクセスだけでなくWebサイトを改ざんに利用されるリスクもあります。Webサイトの改ざん事例は、記事内容の書き換え、フィッシングサイトへの誘導、誹謗中傷・政治的主張の掲載などです。詐欺や嫌がらせなど、さまざまな目的でWebサイトを改ざんする攻撃者がいます。
Webサイトを改ざんする主な攻撃手法には、以下の2つがあります。
コンテンツインジェクション
Webサイトの文章・画像・リンクなどを改ざんする攻撃手法です。有害サイトへのリンクが貼られると、ユーザーに不利益を与える危険があります。
SQLインジェクション
Webサイト内に設置された入力フォームなどに不正なコードを入力し、データベースに侵入する攻撃手法です。データベースに格納された個人情報などは、データの不正操作や改ざん、破壊の危険があります。
Webサイトの攻撃手法の中でも、SQLインジェクションは特に有名です。「SQLインジェクションの対策|被害事例と攻撃が起こる仕組みを解説」では、SQLインジェクションが引き起こした被害の事例や、なぜ攻撃されてしまったのか詳しく解説しています。
攻撃の仕組みやその影響を知ることは、脆弱性対策を検討する上での判断材料になりますので、ご一読いただくことをおすすめします。
▼関連記事
3. 重要情報の漏えい
WordPressが攻撃を受けたことにより、企業の機密情報やユーザーの個人情報が漏えいするリスクがあります。情報漏えいは企業の信頼が低下するほどの重大なセキュリティ事故であり、経営に大きな影響を与える可能性があります。
情報漏えいを引き起こす主な攻撃手法は、以下の2つです。
クロスサイトスクリプティング
脆弱性を狙ってWebサイトに不正な簡易プログラムを仕掛け、サイト来訪者を外部の悪質サイトへ誘導する手法です。誘導先でマルウェアに感染したり、個人情報を盗まれたりする危険があります。
ディレクトリトラバーサル
権限がないファイルにアクセスして不正に閲覧する攻撃手法です。企業の機密情報やユーザーの個人情報が盗取される危険があります。
WordPressで報告される脆弱性の約3割を占めるクロスサイトスクリプティングは、対策が必要な箇所が非常に多く、漏れが生じやすいという問題があります。
「クロスサイトスクリプティング(XSS)|影響と対策をわかりやすく解説」では、脆弱性対策として必ず行うべき「根本的な対策」から、必要に応じて対応する「保険的な対策」にわけて詳しく解説しています。どのような対策を取るべきか検討する上での判断材料になりますので、ご一読いただくことをおすすめします。
▼関連記事
4. 踏み台化による犯罪への加担
攻撃を受けたことで不正アクセスの中継ポイントや迷惑メールの発信基地に利用され、知らないうちに犯罪へ加担させられるケースがあります。サイバー攻撃の犯人だと疑われ、社会的な信用が低下する危険があります。
踏み台化の攻撃手法は、ブルートフォースアタックです。IDとパスワードを取得してWebサイトを乗っ取り、不正に利用します。また、WordPress本体やプラグインを更新していないことが原因で、脆弱性を突かれて踏み台化に利用されることもあります。
WordPressの脆弱性を調べる3つの方法
WordPressの脆弱性は、サイトヘルス・脆弱性情報データベース・脆弱性診断の3つで調べられます。
ここでは、具体的な調べ方や参考になるWebサイトを紹介します。
1. サイトヘルスで安全性を確認する
WordPressには、Webサイトの安全性が確認できる「サイトヘルス機能」があります。管理画面にある「ツール」から「サイトヘルス」を選択すると確認可能です。
サイトヘルスは常に「良好」を保つようにしましょう。Webサイトで行うべき改善方法の提案も表示されるため、うまく活用するのがおすすめです。
2. 脆弱性情報データベースで検索する
脆弱性情報データベースを活用すると、国内外で発見された脆弱性情報を集められます。日頃から情報を集めておくと、緊急性の高い脆弱性への対策がしやすくなるでしょう。
脆弱性情報は、以下のサイトで確認できます。
WordPressを含む国内外で発見された脆弱性や、対策方法が確認できる
WordPressなど世界中の脆弱性を辞書のように検索できる
日本におけるセキュリティ事故を確認できる
3. 脆弱性診断を実施する
脆弱性診断とは、不正アクセスや改ざんなど外部攻撃を受ける可能性がないか検証するセキュリティ対策です。
診断を実施することで、既知の脆弱性やカスタマイズした部分の脆弱性を検知することができます。これにより、WordPressで作成したWebサイトに存在する脆弱性や、WordPressのアップデート漏れを防ぐことができます。
脆弱性診断は有効なセキュリティ対策ですので、「脆弱性診断(セキュリティ診断)とは|必要性からやり方まで、すべて解説」をお読みいただき、詳しく知っておくことをおすすめします。
▼関連記事
WordPressの脆弱性に対する10のセキュリティ強化対策
WordPressの対策の基本は、本体やプラグインの更新、不要なファイルの削除、強固な認証の導入などです。
具体的には、次の10個の方法があります。
- WordPress・プラグイン・テーマ・PHPを最新の状態にする
- 未使用のプラグイン・テーマは削除する
- 複雑な文字列のログインパスワードにする
- ニックネームを設定する
- ログイン画面のURLを変更する
- アクセスできるIPアドレスを制限する
- 画像認証・二段階認証を実装する
- WebサイトをSSL化する
- バックアップを定期的に行う
- WAFを導入する
WordPressの設定を見直したり最新バージョンに更新するだけで、簡単にセキュリティの強化が可能です。
ここでは具体的なやり方や、導入すると良いプラグインなどを紹介します。
1. WordPress・プラグイン・テーマ・PHPを最新の状態にする
WordPress本体やプラグイン・テーマ・PHPは、脆弱性への対応や機能追加を目的に常にバージョンアップしています。更新せずに脆弱性を放置すると攻撃を受けるリスクが高まるため、定期的に更新することが大切です。
更新プログラムがある場合は、WordPressの管理画面にある「更新」メニューに数字が付きます。定期的に管理画面をチェックし、メンテナンスを怠らないようにしましょう。
ただし、2026年9月のCVE-2026-87902のように、修正版の公開から3日で悪用が確認されるケースもあります。手作業の更新だけに頼らず、次の4点もあわせて整えておきましょう。
自動更新を有効にする
修正から悪用までの期間が数日しかない場合、担当者が気づいてから手作業で更新するのでは間に合わないおそれがあります。自動更新を有効にしておけば、更新の遅れを防ぎやすくなります。
WordPress本体の小さな更新(セキュリティ修正など)は、初期設定で自動的に適用されます。一方、プラグインとテーマは、自分で自動更新を有効にする必要があります。設定の手順は次のとおりです。
| 対象 | 設定の手順 |
|---|---|
| プラグイン(1つずつ) | 管理画面の「プラグイン」を開き、各プラグインの「自動更新」列にある「自動更新を有効化」をクリック |
| プラグイン(まとめて) | 「プラグイン」画面でチェックボックスを選び、一括操作から「自動更新を有効化」を選んで「適用」をクリック |
| テーマ | 「外観」→「テーマ」でテーマのサムネイルをクリックし、作者名の下にある「自動更新を有効化」をクリック |
| WordPress本体 | 「ダッシュボード」→「更新」画面で、本体の自動更新の設定を確認 |
なお、自動更新は1日2回の定期処理で実行されるため、修正版の公開と同時に更新されるとは限りません。緊急の修正が公表されたときは、管理画面でバージョンが上がっているかを確認しましょう。更新で表示が崩れる場合に備え、バックアップを取っておくと安心です。
修正はできるだけ早く当てる
脆弱性の修正版は、公開されたらできるだけ早く適用しましょう。
米国CISAは2026年6月、連邦政府機関に向けた指令「BOD 26-04」を出しました。インターネットに公開され、実際に悪用が確認されている脆弱性など危険度の高いものは、3日以内に修正するか、被害を抑える措置を取るよう求めています。あわせて、すでに侵入されていないかの調査も求めています。
米国の政府機関に向けた指令ですが、「危険度の高い脆弱性は3日以内に直す」という目安は、民間企業が更新の優先順位を決めるときにも参考になります。
※参考:CISA「BOD 26-04: Prioritizing Security Updates Based on Risk」
PHPはサポートが続いているバージョンを使う
PHPとは、WordPressを動かしているプログラミング言語です。WordPress本体だけでなく、サーバー上のPHPも、サポートが続いているバージョンを使いましょう。
サポートが終わった古いPHPには、欠陥が見つかっても修正が出ません。たとえば、PHP 8.2 は2026年12月31日でサポートが終わります。使っているPHPのバージョンは、WordPressの「サイトヘルス」の「情報」タブや、レンタルサーバーの管理画面で確認できます。
※参考:PHP「Supported Versions」
更新のお知らせを見落とさない体制をつくる
PHPの更新は、レンタルサーバーやクラウドの会社が行う場合も少なくありません。PHPの緊急の修正などの案内を、見落とさない体制をつくっておきましょう。
例として、2026年10月21日には、PHPの対応中のすべてのバージョン(8.5.12・8.4.27・8.3.36・8.2.35)で緊急の修正版が公開されました。修正された欠陥(CVE-2026-109618・CVE-2026-109619)は、ログインしていない攻撃者に、外からプログラムを動かされるおそれがあるものです。
サーバー会社からのお知らせは担当者個人のメールではなく、複数人が見られる共有アドレスで受け取るなど、休暇や異動で見落とさない仕組みにしておくのがおすすめです。
※参考:PHP公式サイト(2026/10/21 PHP 8.5.12・8.4.27・8.3.36・8.2.35)
2. 未使用のプラグイン・テーマは削除する
プラグインやテーマが多いほど攻撃を受けるリスクが高まるため、使っていないものがあれば削除しておきましょう。開発者が長期間更新していないプラグインやテーマも、削除するのがおすすめです。
使わないからといって更新せずに放置すると、脆弱性を狙った攻撃によって何らかの不利益を被る可能性があります。プラグインを「停止(無効化)」しただけでは、ファイルはサーバーに残ったままです。停止していても攻撃を受けるリスクがあるため、「停止」ではなく必ず「削除」まで行いましょう。
3. 複雑な文字列のログインパスワードにする
ブルートフォースアタックなどの攻撃を防ぐには、ログインパスワードを複雑な文字列にすることが大切です。「数字+アルファベット+記号」を組み合わせた10桁以上のパスワードを設定しましょう。
パスワードが短かったり単純な数字を並べたりすると、不正アクセスされるリスクが高まります。企業の場合は、企業名と設立年・ローンチ時期を組み合わせたパスワードに設定してしまうと、解析されやすくなり危険です。
パスワードを設定する際は、企業名や事業内容などとはいっさい関係のない文字列にしましょう。
4. ニックネームを設定する
WordPressの初期設定では、ユーザー名が投稿者名やプロフィール欄に表示される状態になっています。管理画面へのログインに必要なユーザー名を公開することになるため、必ずニックネームを設定しましょう。
ニックネームは、以下の手順で設定できます。
- WordPress管理画面の左側にある「ユーザー」から「プロフィール」を選択
- 「ニックネーム」欄に任意の名前を入力
- 「ブログ上の表示名」をユーザー名からニックネームに変更
- 「プロフィールを更新」を押下
5. ログイン画面のURLを変更する
WordPressのログイン画面は、初期設定で「https://ドメイン名/wp-login.php」となっています。
ドメイン名さえ把握できれば第三者でもアクセス可能となるため、ログイン画面のURLは変更しておきましょう。
なおWordPressにはURL変更の機能がないため、プラグインを導入する必要があります。URLを変更できるプラグインは以下の3つです。
- SiteGuard WP Plugin
- WPS Hide Login
- Login rebuilder
6. アクセスできるIPアドレスを制限する
WordPressの管理画面(/wp-admin)やログイン画面を、インターネット上の誰でもアクセスできる状態にしておくのは危険です。対策として、ログイン画面や管理画面にアクセスできるIPアドレスを自社に限定すると、外部からのアクセスを防げます。
IPアドレスを制限する方法には、以下の2つがあります。
- プラグイン「SiteGuard WP Plugin」を導入する
- サーバーやファイアウォールなどでIPアドレス制限の設定をする
IPアドレスを制限すれば不正アクセスのリスクが下がるため、必ず設定しておきましょう。あわせて、次項の二段階認証も設定しておくと、管理画面の守りがより強くなります。
7. 画像認証・二段階認証を実装する
画像認証・二段階認証を利用すると、不正ログインを防ぎやすくなります。
| 認証 | 概要 |
|---|---|
| 画像認証 | 文字画像やパズル画像を用いてログインする認証方法。プログラムでは画像の内容を読み取れないため、サイバー攻撃を防げる。 |
| 二段階認証 | アプリやセキュリティコードを用いて、本人確認を2回繰り返す認証方法。本人確認の精度が上がる。 |
二段階認証(二要素認証)は、パスワードに加えて、スマホのアプリなどでも本人確認をする仕組みです。パスワードが漏れても、それだけではログインされにくくなります。特に管理者のアカウントには、必ず設定しておきましょう。
なおWordPressの機能に画像認証・二段階認証できるものはないため、プラグインを導入する必要があります。
画像認証ができるプラグイン
・SiteGuard WP Plugin
二段階認証ができるプラグイン
・Google Authenticator
・Two Factor Authentication
・Jetpack
・Wordfence Security – Firewall & Malware Scan
8. WebサイトをSSL化する
WebサイトをSSL化して「http」から「https」に変えることで、ネットワーク上の通信を暗号化できます。通信を暗号化すれば、第三者によるデータの盗取や改ざんを防ぐことが可能です。
SSL化していないWebサイトは、アドレスバーに「保護されていない通信」「安全ではありません」などと表示されます。Webサイトを訪れたユーザーに不信感を与えるため、必ずSSL化しておきましょう。
「Really Simple SSL」というプラグインを導入すると、WordPressをSSL化できます。
9. バックアップを定期的に行う
万が一Webサイトがハッキングされてデータの改ざんなどが行われたときのために、WordPressをバックアップしておきましょう。データが書き換えられたり削除されたりしても、バックアップがあればもとの状態に復元できます。
以下のプラグインを導入すると、WordPressのバックアップが可能になります。
- BackWPup
- All-in-One WP Migration
10. WAFを導入する
近年、ChatGPTをはじめとする生成AIの普及により、サイバー攻撃の手法は大幅に高度化しています。攻撃者は生成AIを悪用することで、従来よりも精巧な攻撃コードを短時間で生成可能になり、WordPressサイトにとって新たな脅威となっています。
そこで有効なのが、WAF(Web Application Firewall)です。WAFは通信内容をリアルタイムで監視し、さまざまな攻撃パターンに対して一定の防御効果を発揮します。特に、脆弱性が修正されるまでの「時間稼ぎ」や、複数のWordPressサイトのセキュリティレベルを均質化する上で有効なソリューションです。
PHPやWordPress本体に新しい欠陥が見つかったときも、修正を当てるまでのあいだ、WAFが攻撃の通信を手前で止める助けになります。ただし、PHP公式は2026年10月の緊急修正について、完全な回避策はなく、更新が唯一の安全な選択だと案内しています。WAFはあくまで更新までのつなぎと考え、修正版が出たら必ず更新しましょう。
また、WAFだけでは防ぎきれない攻撃も存在します。そのため、本記事でご紹介した他の9つのセキュリティ対策と組み合わせた多層防御が非常に重要です。WAFの詳細な機能や導入方法については、「WAFとは|守れる範囲とセキュリティ効果を解説」で詳しく解説していますので、ぜひご覧ください。
▼関連記事
乗っ取られたかも?と思ったときの確認と対応手順
乗っ取りが疑われたら、修正する前に記録を保存し、サイトを止めてから順番に対応します。
WordPressサイトが乗っ取られると、改ざんや情報漏えい、犯罪の踏み台化などの被害が広がるおそれがあります。異変に気づいたら、慌てずに次の手順で確認と対応を進めましょう。
乗っ取りが疑われる症状
次のような症状が1つでもあれば、乗っ取られている可能性があります。
- 管理者一覧に、見覚えのないユーザーが増えている
- 見覚えのないプラグインやファイルがある
- トップページが書き換えられている、または知らないサイトへ転送される
- Googleの検索結果に、見覚えのないページ(外国語の商品ページなど)が表示される
乗っ取られたときにやること
乗っ取りが疑われるときは、次の順番で対応します。
- 今の状態を保存する
直す前に、今のファイル・データベース・アクセスの記録(ログ)を保存します。いつ・何に気づいたかもメモしておきましょう。原因を調べるときの手がかりになります。 - サイトを一時的に停止・隔離する
訪問者への被害の拡大を防ぐため、必要に応じてサイトへのアクセスを制限したり、サーバーをネットワークから隔離したりします。 - パスワードを変え、見覚えのないユーザーを削除する
すべての管理者のパスワードを変更し、見覚えのないユーザーは削除します。WordPressだけでなく、サーバーの管理画面・FTP・データベースのパスワードも変えましょう。 - WordPress本体・プラグイン・テーマ・PHPを最新にする
侵入に使われた可能性のある脆弱性をふさぎます。 - 書き換えられたファイルを確認し、きれいなバックアップから戻す
乗っ取られる前の、問題のないバックアップを使って復元します。 - ログで、いつ・どこから入られたかを確認する
侵入の経路が分からないままだと、同じ方法で再び侵入されるおそれがあります。 - Googleサーチコンソールの「セキュリティの問題」を確認する
Googleが不正なページや危険なコンテンツを検知していないかを確認します。対応が終わったら、同じ画面から審査を依頼できます。 - 自分で対応できない場合は、専門家に相談する
原因が分からない、復旧できないといった場合は、レンタルサーバーの会社やセキュリティの専門会社に相談しましょう。
※参考:WordPress.org「FAQ My site was hacked」/Google Search Central「セキュリティの問題レポート」
復旧したあとは、本記事で紹介した「10のセキュリティ強化対策」を見直し、再発を防ぐことが大切です。
脆弱性診断ツールを使うと効率よくセキュリティ対策ができる
脆弱性診断ツールを自社に導入すれば、WordPressのセキュリティ強化をかんたんに行うことができます。
WordPress本体やプラグイン・テーマのアップデート漏れや、作成したWebサイトに存在する脆弱性を検知して対策方法も表示してくれます。
診断ツールは色々ありますが、URLを入力するだけで自動でスピーディーに脆弱性を検知する高機能なものもあります。
WordPressは攻撃の標的となりやすいため、継続的なセキュリティ対策が重要になります。診断ツールを定期的に使い脆弱性を早期発見して対策を施せば、被害を受けるリスクが大幅に下がるでしょう。
「セキュリティの専門家がいないから、脆弱性を調べられない」という方もいるかもしれませんが、脆弱性診断ツールの中には、専門知識がなくても使えるものがあります。
AeyeScanは、専門知識やトレーニングが不要で、診断したいサイトのURLを登録するだけで、最短10分で診断を始められます。社内にセキュリティの専門家がいなくても、自社で脆弱性の有無を確認可能です。
複数のWordPressサイトをまとめて管理するには
複数のWordPressサイトを管理するときは、全サイトの一覧を作って、まとめて定期的に診断するのが効率的です。
会社でサイトを複数運用していると、「どのサイトが古いバージョンのままか」が分からなくなりがちです。キャンペーンサイトや採用サイトなど、担当部署や制作会社が異なるサイトほど、更新漏れが起こりやすくなります。
まずは、運用しているすべてのWordPressサイトを一覧にまとめましょう。最低限、次の項目を記録しておくのがおすすめです。
- サイト名・URL
- WordPressのバージョン
- PHPのバージョン
- 使っているプラグイン・テーマ
- 担当者
一覧があれば、新しい脆弱性が公表されたときに「どのサイトが対象か」をすぐに洗い出せます。また、PHP 8.2のようにサポート終了が近いバージョンを使っているサイトも、一目で分かるようになります。
一覧を作ったら、すべてのサイトを定期的に脆弱性診断しましょう。サイトごとに診断の時期や方法がばらばらだと、一部のサイトだけ確認が漏れるおそれがあります。
複数のサイトを継続的に診断するには、脆弱性診断ツールの活用が効率的です。AeyeScanなら、回数無制限の定額制で、全社のWebサイトを継続的に診断できます。
プラグインを更新したら、毎回診断し直すべき?
プラグインを更新するたびに、サイト全体を毎回診断し直す必要はありません。ただし、ログイン機能やお問い合わせ等の入力フォームに関わるプラグインを更新したときは、診断するのがおすすめです。こうした機能は、不正アクセスや情報漏えいにつながりやすいためです。
AeyeScanなら、最短即日で結果を確認できます。更新のたびに診断しても負担が小さいため、更新と診断をセットにした運用がしやすくなります。
脆弱性診断ツールについての記事「脆弱性診断ツール(サービス)|有料・無料の違いと5つの選定ポイント」をお読みいただき、導入を検討してみてはいかがでしょうか。
▼関連記事
まとめ|WordPressを安全に使用するには継続的なセキュリティ対策を
WordPressの脆弱性とは、本体やプラグインの設計ミスなどによって発生するセキュリティ上の欠陥のことです。
WordPressの脆弱性を調べる方法は、次の3つです。
- WordPressのサイトヘルス機能を活用する
- 脆弱性情報データベースで検索する
- 脆弱性診断を実施する
WordPressの脆弱性対策は、以下の方法で行うことができます。
- WordPress・プラグイン・テーマ・PHPを最新の状態にする
- 未使用のプラグイン・テーマは削除する
- 複雑な文字列のログインパスワードにする
- ニックネームを設定する
- ログイン画面のURLを変更する
- アクセスできるIPアドレスを制限する
- 画像認証・二段階認証を実装する
- WebサイトをSSL化する
- バックアップを定期的に行う
- WAFを導入する
WordPressの設定を見直したりプラグインを導入することで、セキュリティを強化できます。
上記の対策をすべて定期的に実施するのは大変だという方には、脆弱性診断ツールの導入をおすすめします。
脆弱性診断ツールを利用すれば、効率よくセキュリティ対策が行えます。脆弱性を早期発見すれば、セキュリティ事故が起こるリスクを大幅に下げることが可能です。
脆弱性診断には、従来型のWebサイトはもちろん、AI搭載アプリケーションにも対応したAeyeScanの利用がおすすめです。高精度な自動診断により、AI活用時のセキュリティリスクも早期に把握・対処できます。AI時代のWordPressを安全に運用したい方は、ぜひAeyeScanの資料をダウンロードしてみてください。
著者:榊原敦子(シニアカスタマーマーケティングマネージャー)