

AI時代の脆弱性診断を、
無理なく回る日常業務へ
「ととのう、
セキュリティ」
あなたの会社にも
AI時代が到来しても、やるべきセキュリティ対策は大きく変わりません。
大切なのは、“当たり前”の対策を無理なく続けられる状態をつくること。
自社の“ととのい度”を確かめながら、「ととのう、セキュリティ」を
実現するための考え方と方法をご紹介します。


PIVOT出演動画|これからのセキュリティのあり方を解説
セキュリティをととのえて、
事業を前へ
やることが多すぎて、「当たり前の対策を続けられない」。これは多くの組織が抱える課題です。
ここでは、継続できない理由と、継続させるための理想の状態について解説します。
やるべきことは、昔から変わっていない
予防・防御・検知・対応・復旧。AI時代でも、組織が取り組むべき対策そのものは大きく変わっていません。しかし、やるべきことが膨大で、自社がどこまで取り組むべきかを見極めるのも簡単ではありません。
「続けられない」には、3つの理由がある
経営層や事業・開発部門との連携・役割分担、専門知識やリソースの不足、外部ベンダーへの依存。こうした「チーム・業務・仕組み」の課題が重なり、自分たちで仕組みをつくり、業務を回すハードルが高くなっています。
目指すべきは「ととのう、セキュリティ」
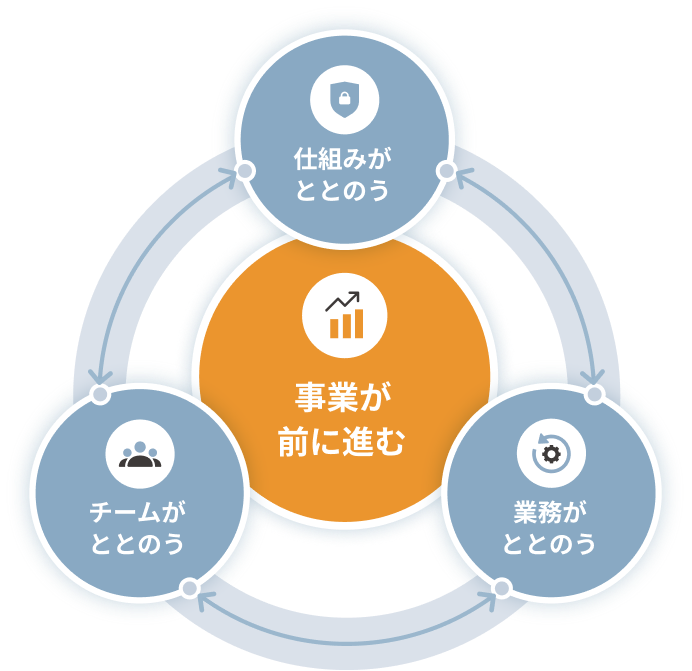
「ととのう、セキュリティ」とは、仕組み・チーム・業務がととのい、セキュリティ対策を無理なく継続しながら、事業を前に進められる状態のことです。
社内共有や振り返りに使える「解説資料」はこちら
資料ダウンロード
あなたの会社の
ととのい度チェック
「仕組み・チーム・業務」それぞれについて、当てはまるものにチェックを入れてください。
貴社がいま何がととのっていて、何がととのっていないかが分かります。
入力内容は送信されません。
仕組み
無理なく続けられる
仕組みがあるか
チーム
経営と現場が連携し、
自社で判断できるか
業務
日常業務の中で
無理なく回っているか
チェックを入れると、ととのい度が表示されます
「仕組み・チーム・業務」の3つの視点から、自社で実践できているものを選んでください。現在の対応状況と、どこに運用の負担や課題があるかが分かります。
脆弱性診断から
セキュリティをととのえる
貴社のととのい度はどのくらいでしたか?
ここからは、AeyeScanの導入によって「仕組み・チーム・業務」がどう変わり、
脆弱性診断を無理なく継続できるようになるのかをご紹介します。
脆弱性診断を、チームの日常へ
セキュリティをととのえる「AeyeScan」
専門家の診断品質を、社内の標準装備に。
クラウド型Webアプリケーション脆弱性診断ツール「AeyeScan」は、専門知識がなくても、社内で脆弱性診断を運用できる仕組みを提供します。
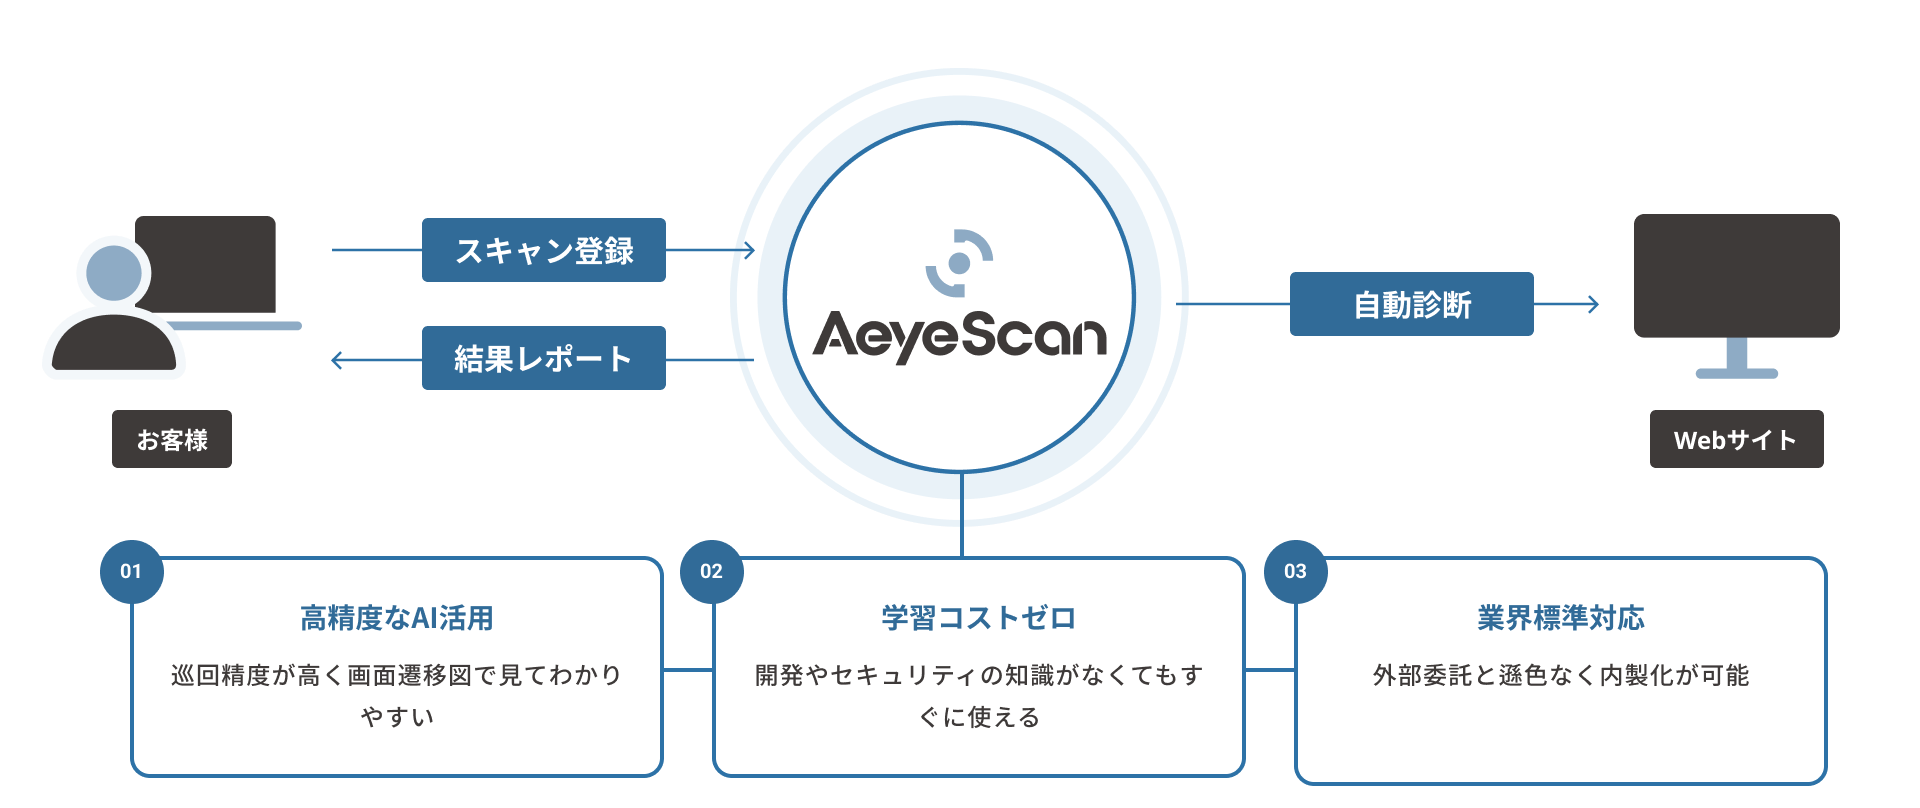
仕組みいつでも・だれでも・何度でも診断できる状態へ
外部委託が中心で、必要なときにすぐに診断できない
診断のたびに見積もりや日程調整、準備が必要になり、コストや工数がかかる。 結果的に「診断していない範囲・期間」が生まれてしまう。
回数無制限・定額で、必要なときにすぐ診断
高度なAI活用で診断の全工程を大幅に自動化。対象URLを登録するだけで実行でき、社内で必要なタイミングにすぐ診断できます。
専門知識不要・10分で診断開始
トレーニングや高度な知識は不要。
対象URLを登録するだけ
回数無制限でコストを最適化
定額制で、全社のWebサイトを
継続的・網羅的に診断できる
AIによる高精度な自動巡回
認証機能が必要な画面も自動巡回。
高い網羅性を担保できる
チーム外部に頼りきらず、自分たちで回せる体制へ
専門家依存が大きく、社内に知見がたまりにくい
外部ベンダーに任せる部分が多く、自分たちで仕組みをつくり、運用することに踏み出しにくい。担当部門に業務が集中し、現場との役割分担も難しい。
レポートがわかりやすく、修正対応につなげやすい
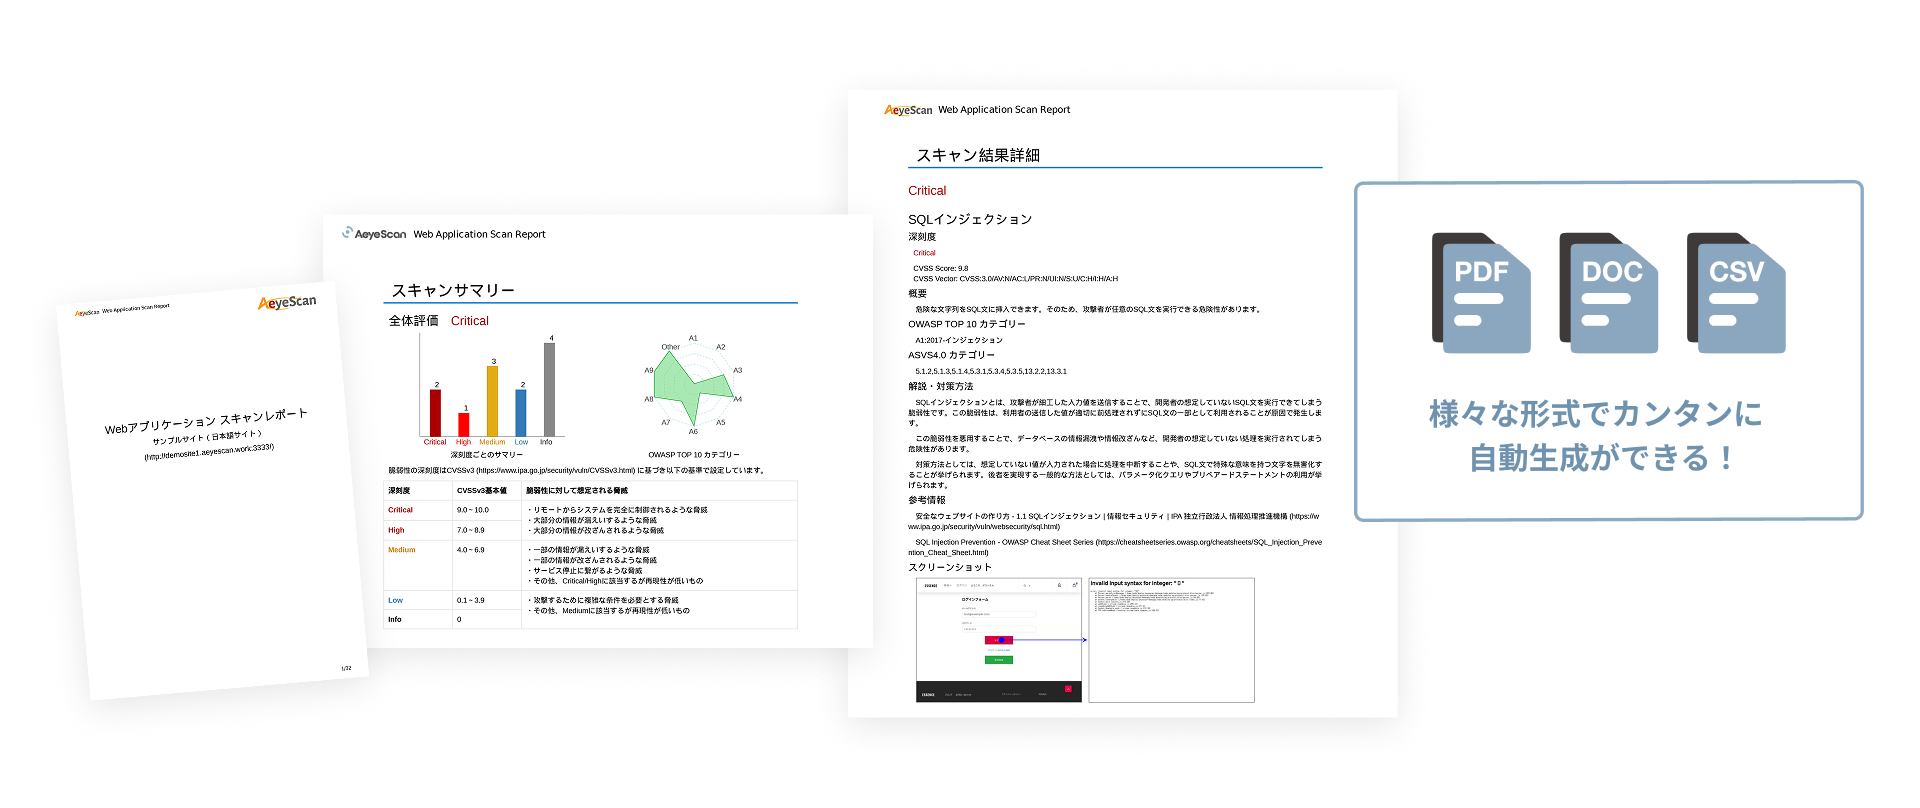
脆弱性の内容・リスク・必要な対策まで、わかりやすくレポートで提示。専門知識がなくても内容を把握しやすく、各部門が連携して対応を進められます。
どう修正すれば良いかわかる
脆弱性の内容やリスクはもちろん、修正方法までわかる
そのまま共有できるレポート
経営層向けサマリーから開発者向け詳細ログまで自動生成
セキュリティの知見がたまる
自分たちで診断することで、社内に知見を蓄積できる
業務脆弱性診断を、本業を妨げない日常業務へ
診断が、開発や事業推進のボトルネックになっている
外部委託では、必要なタイミングですぐに実施できない。診断待ちでリリースが後ろ倒しになることもあり、事業スピードに追いつかない。
開発サイクルに組み込み、無理なく継続できる
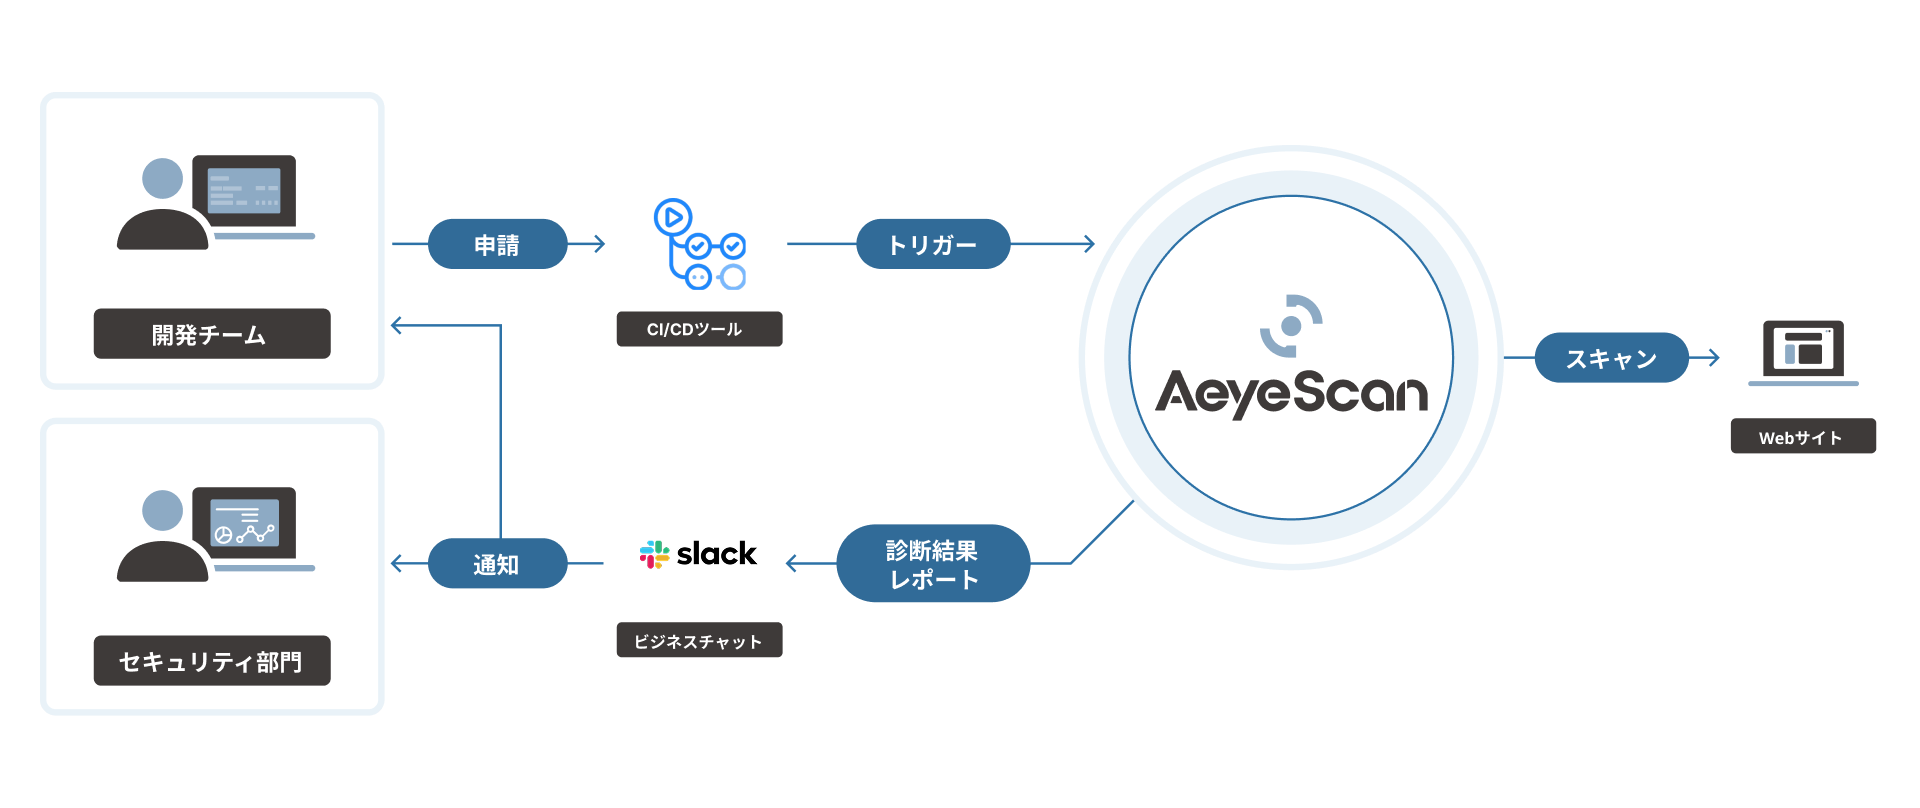
APIやCIツールと連携し、開発・リリースの流れの中で診断を自動化。診断を特別な作業にせず、日々の業務フローの一部として継続できます。
リリースに合わせて診断
必要なタイミングで、自分たちですぐに診断を開始
診断プロセスを自動化
API・CIツールと連携し、開発フローの中で診断を実行
本業に集中できる運用へ
本来業務や、人間にしかできない業務に集中できる
セキュリティをととのえた
企業の成功事例
AeyeScanの導入で脆弱性診断を内製化・自動化し、セキュリティをととのえた企業事例をご紹介します。
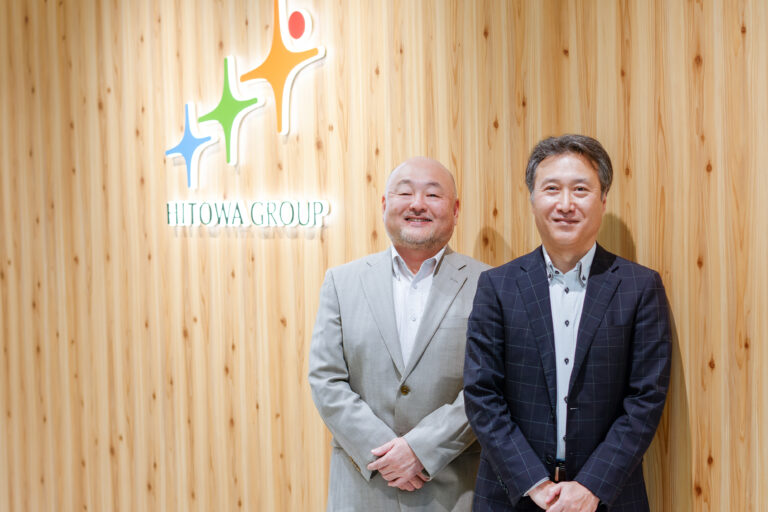
現場主導の診断体制とセキュリティリスクの可視化を実現
HITOWAホールディングス株式会社
生活総合支援事業
現場主導の高頻度な診断を実現。診断工数1/10で叶える理想のセキュリティ
株式会社カプコン
ゲームコンテンツ事業
コスト・工数を抑えつつ、グローバル40サイトの診断を均一・定型化
株式会社キッツ
バルブ事業、伸銅品事業、その他
拡大し続けるWebサイトのセキュリティ診断を継続的に実施
ミズノ株式会社
スポーツ用品の開発・販売ほか
金融プロダクトすべてに、定期的な脆弱性診断の運用を実現
株式会社マネーフォワード
PFMサービスおよびクラウドサービスの開発・提供
ツールとプロ診断を目的に応じて使い分け、診断内製化の波を後押し
株式会社ラック
トータルITソリューションベンダー
