

ランサムウェアとは、感染した端末のデータを暗号化またはロックし、復元と引き換えに身代金を要求するマルウェアの総称です。
「ランサム(身代金)」と「ソフトウェア」を合わせた造語で、近年は企業・公共機関を問わず被害が急増しています。攻撃手法も高度化しており、データの暗号化に加え、窃取した情報の公開をちらつかせる「二重脅迫型」も確認されているため、組織として優先度の高い対策が求められます。
本記事では、以下の内容を詳しく解説します。
- ランサムウェアとは
- ランサムウェアの被害事例
- ランサムウェアの感染経路
- セキュリティを強化するための対策
- 感染した場合の対応方法
本記事を読むことで、ランサムウェアに感染する原因や、感染を防ぐための対策方法が分かります。猛威を振るうランサムウェアから有効的に組織を守るためにも、ぜひ最後までお読みください。
ランサムウェアとは
ランサムウェアとは、データを暗号化したり端末をロックしたりして業務を停止させ、復元と引き換えに身代金を要求するマルウェアを指します。なおランサムウェアという名称は「ランサム(身代金)」と「ソフトウェア」を組み合わせた造語です。

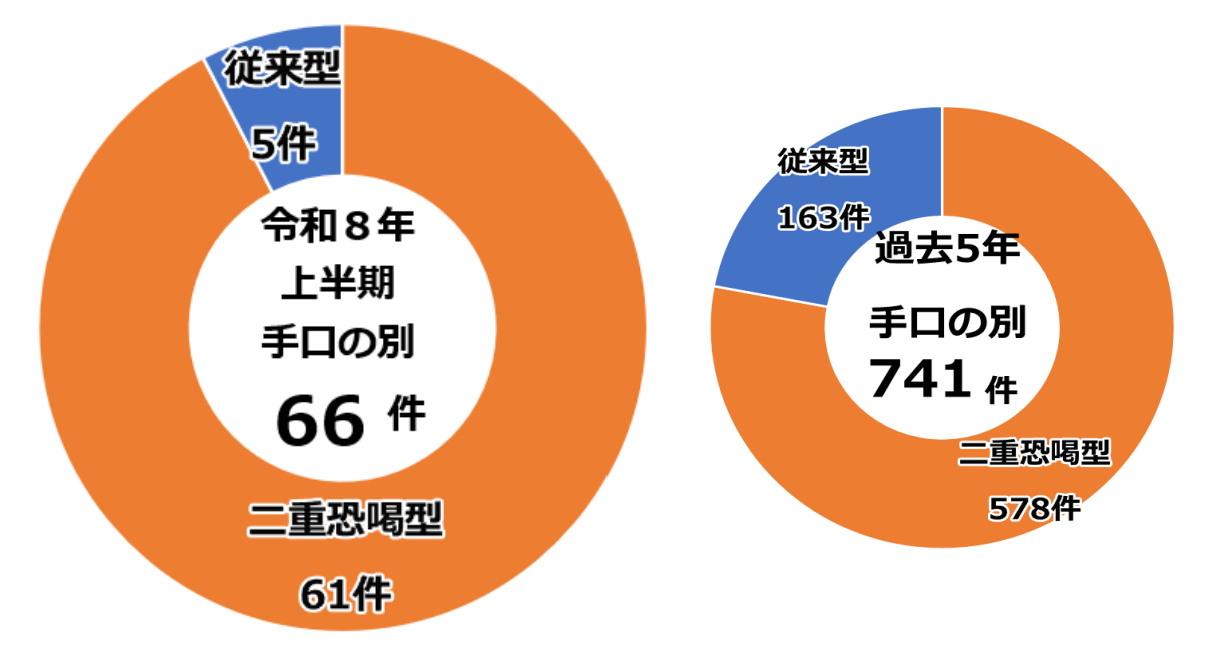
ランサムウェアに感染すると端末が使えなくなったり、データが消えてしまうなど、業務に大きな影響を及ぼすリスクがあります。さらに、攻撃者がデータを盗み、「身代金を支払わなければデータを公開する」と組織を脅す二重恐喝の手口(二重脅迫型、もしくはダブルエクストーション)も増加しており、警察庁の令和8年上半期のデータによると、手口を確認できた被害の中で約9割を占めています。
ランサムウェアに感染すると業務に大きな影響を及ぼしますが、身代金を支払ってもデータを復元できるとは限りません。
被害を防ぐためには、日頃からデータをバックアップする、OSやソフトウェアを最新に保つなどのセキュリティ対策が重要です。
ランサムウェアの近年の動向
IPAが発表している「情報セキュリティ10大脅威 2026」によると、2025年に組織を狙った情報セキュリティ脅威で社会的に影響が大きかったと考えられるのが、ランサムウェアによる被害です。
| 順位 | 「組織」向け脅威 | 初選出年 | 10大脅威での取り扱い (2016年以降) |
|---|---|---|---|
| 1 | ランサムウェアによる被害 | 2016年 | 11年連続11回目 |
| 2 | サプライチェーンの弱点を悪用した攻撃 | 2019年 | 8年連続8回目 |
| 3 | AIの利用をめぐるサイバーリスク | 2026年 | 初選出 |
| 4 | システムの脆弱性を悪用した攻撃 | 2016年 | 6年連続9回目 |
| 5 | 機密情報を狙った標的型攻撃 | 2016年 | 11年連続11回目 |
| 6 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 2025年 | 2年連続2回目 |
| 7 | 内部不正による情報漏えい等 | 2016年 | 11年連続11回目 |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | 2021年 | 6年連続6回目 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 2016年 | 2年連続7回目 |
| 10 | ビジネスメール詐欺 | 2018年 | 9年連続9回目 |
ランサムウェアによる被害は2020年以降、6年連続で1位になっています。対策は浸透しつつあるものの、攻撃手法の変化などもあり、引き続き注意が必要な状況です。組織が行える適切なセキュリティ対策を知り、実行することが重要です。
なお、「情報セキュリティ10大脅威」を読み解き、組織が複数の脅威に対して行える「共通の対策」を一つの資料としてまとめています。情報セキュリティ対策の基本が分かる資料ですので、ぜひダウンロードしてください。
組織を狙ったランサムウェアの特徴
従来のランサムウェアを使用した攻撃は、不特定多数にメールを送信して、偶然感染した相手に身代金を要求する「ばらまき型」でした。しかし、近年増加しているのが、特定の組織を標的とする「標的型」の攻撃です。
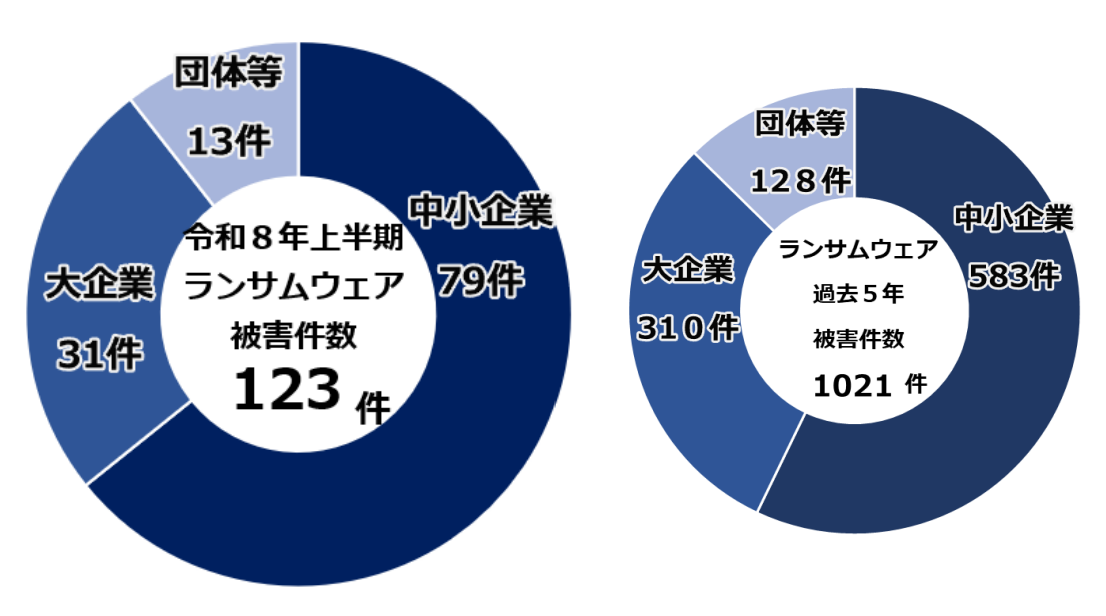
標的型は、支払い能力の高い特定の組織を狙い、高額な身代金を要求するのが特徴です。標的となる組織はセキュリティ対策をしっかり行っている大手であるケースが多いため、一見、攻撃の成功率は低そうに見えます。しかし、攻撃者は標的の組織とつながりがある中小企業を経由するなどして、攻撃を仕掛けてきます。実際に、警視庁が公開している令和8年上半期のデータによると、ランサムウェア被害の報告件数を組織の規模別にみたとき、1位は中小企業で、約6割を占めています。
【規模別報告件数規模別報告件数】
事例で見るランサムウェア攻撃を受けやすい組織の特徴
ランサムウェアの被害事例を元に、攻撃を受けやすい組織の特徴を紹介します。
事例①
2023年、港運業のターミナルシステムがランサムウェア攻撃を受ける事件が発生しました。ランサムウェアはVPN機器を経由して送り込まれた可能性があり、攻撃を受けたことでデータセンター内にあるターミナルシステムの全サーバーが暗号化されました。
VPN機器やOSなどを更新せずにいると、脆弱性が残っている可能性があり、攻撃者に狙われやすくなります。また、セキュリティ対策に割ける人材やコストの不足によって充分な対策が施せていない組織も狙われやすい傾向にあります。
さらに、大企業と取引がある中小企業も注意が必要です。業務上のつながりを悪用してターゲットの組織に侵入する「サプライチェーン攻撃」により、中小企業がランサムウェアに感染する事例も数多く報告されています。
事例②
2022年、大手自動車メーカーに部品を納品していたサプライヤーがランサムウェアによる攻撃を受ける事件が発生しました。サプライヤーはサーバーに障害が起きたことに気づき、社内のすべてのサーバーを停止(ネットワーク遮断)。これをきっかけとして、大手自動車メーカーが国内全工場を一時停止する事態にまで陥りました。
上記の例のように、ターゲットとなる大企業への攻撃を目的に中小企業が踏み台として利用されるケースがあります。組織の規模が小さいという理由で攻撃対象から外れる訳ではないため、しっかりとセキュリティ対策を行うことが重要です。
ランサムウェアによる影響
ランサムウェア攻撃を受けると、以下のような影響があります。
- 金銭的な損失が発生する
身代金を支払うことで金銭的な損失が発生します。また攻撃を受けたことで情報漏えいなどが発生すると、損害賠償金の支払いを行わなければならないこともあります。 - データが参照できなくなるリスクがある
ランサムウェアによってデータが暗号化されてしまうと、顧客や取引先の情報、組織内の機密情報など、業務上必要なデータが参照できなくなり、業務を停止せざるを得ない状況が発生するリスクがあります。 - 世間からの信頼を失う
攻撃を受けるとセキュリティ対策が不十分な組織とみなされてしまい、顧客や取引先からの信頼を失うリスクがあります。 - 取引先にまで被害が及ぶ
サプライチェーン攻撃によってランサムウェアに感染する事例も珍しくありません。自組織を踏み台にされ、つながりがある組織にランサムウェアの被害が及ぶリスクがあります。
攻撃を受けると、セキュリティ対策にかける費用よりも、被害額の方が高くなることもあるでしょう。ランサムウェアの脅威が増している以上、いつ被害にあってもおかしくありません。
「関係ない」「大丈夫だろう」などと考えず、きちんと問題に向き合うことが大切です。
ランサムウェアの感染経路
ランサムウェアの主な感染経路は、「ネットワークの境界線」にあたる経路に集中しています。警察庁が発表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、感染経路の割合は以下のようになっています。
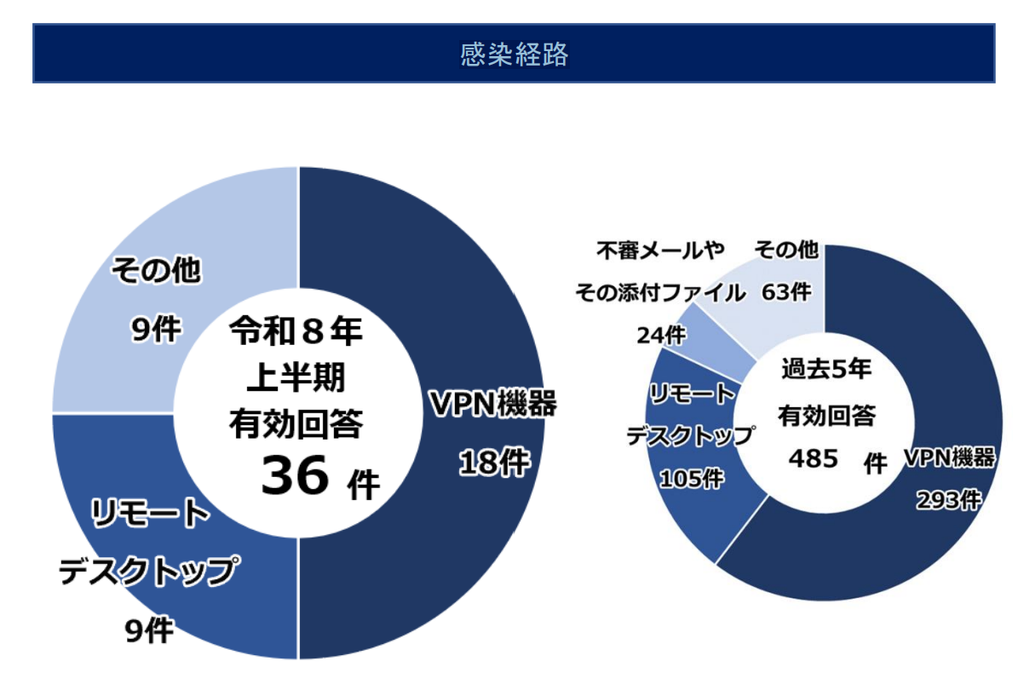
令和8年上半期、および過去5年について、ランサムウェアの感染経路で最も多いのはVPN機器です。次いでリモートデスクトップが多くなっており、このことから近年のランサムウェア被害の多くは、外部からの接続に利用される仕組みが主な侵入経路となっていることが分かります。
| 感染経路 | 令和8年上半期 | 過去5年 |
|---|---|---|
| VPN機器 | 50% | 60.4% |
| リモートデスクトップ | 25% | 21.6% |
| 不審メールやその添付ファイル | – | 4.9% |
| その他 | 25% | 13.0% |
ここからは、主な経路ごとの特徴を確認しておきましょう。
1. VPN機器
ランサムウェアの感染経路として最も多いのがVPN機器です。前述のとおり、警察庁の令和8年上半期の調査では、VPN機器からの侵入が約5割を占めています。
VPN機器が狙われる主な原因は、次の2つです。
- 脆弱性の放置
ベンダーが配布する修正プログラムを適用しないまま運用している - 認証情報の管理不足
推測されやすいID・パスワードを使っている、退職者や使っていないアカウントが残っている
VPN機器を提供するベンダーは定期的に脆弱性の修正プログラムを配布していますが、適用せずに運用し続けてしまうとランサムウェアの被害にあうリスクが高くなります。
修正プログラムを適用することでVPN機器を最新の状態に保っていれば、それだけでリスクを低減できるため、提供元が発信する情報を都度キャッチできる仕組みを整えましょう。
あわせて、多要素認証の導入や不要なアカウントの削除など、「正規のログインを装った侵入」を防ぐ対策も講じておきましょう。
2. リモートデスクトップ
リモートデスクトップは、VPN機器に次いで多い感染経路です。リモート接続するための規格であるRDP(リモートデスクトッププロトコル)の脆弱性を突いた総当たり攻撃などによって、外部から不正侵入されてランサムウェアに感染してしまいます。
また、管理者アカウントが乗っ取られ、不正な遠隔操作によってマルウェアを勝手にインストールされてしまう被害も発生しています。強度の弱い認証情報にしない、脆弱性にいち早く気付けるよう脆弱性診断を実施する、などの対策が必要です。
3. 電子メール
ランサムウェアに感染させる手口として、以前から利用されているのが電子メールです。メールに記載されたURLをクリックしたり、添付ファイルを開いたりすることでランサムウェアに感染します。
メールアドレスさえ分かれば攻撃ができてしまうため、誰でもターゲットになり得ます。取引先など、日常的にメールのやり取りを行っている相手から添付ファイル付きのメールが届いた場合、マルウェアが含まれているとは思わずファイルを開いてしまう確率は高くなるでしょう。このようなリスクを回避するには、従業員教育を徹底させるといった対策が必要です。
4. Webサイト
ランサムウェアが仕込まれたWebサイトに、気付かずアクセスしてしまうことで感染することがあります。また、不正な広告だと気付かず、Webサイトのリンクをクリックしたり、ファイルをダウンロードしたりすることでランサムウェアに感染するケースも少なくありません。ランサムウェアが仕込まれていても普通のWebサイトに見えるため、見た目で判断することは難しくなっています。
Webサイト経由のランサムウェア感染を防ぐには、エンドポイントセキュリティ製品を導入するなどの対策が必要でしょう。
5. 取引先・関連会社のネットワーク
自社の対策が十分でも、取引先や子会社、業務委託先など、ネットワークでつながる組織から侵入されるケースがあります。IPAの「情報セキュリティ10大脅威 2026」でも、「サプライチェーンや委託先を狙った攻撃」が組織向けの2位に選ばれています。
先に紹介した事例②のように、1社の感染がつながりのある組織全体に影響することもあります。取引先との接続範囲を必要最小限にする、委託先にもセキュリティ対策の水準を求める、といった対策を検討しましょう。
侵入後にランサムウェア被害が広がる仕組み
ランサムウェアの被害は、侵入した瞬間に起きるわけではありません。攻撃者は社内に入り込んだあと、時間をかけて範囲を広げ、データを盗んでから一気に暗号化します。つまり、侵入から暗号化までの途中で異変に気づければ、被害を食い止められる可能性があります。
被害が広がる流れは、大きく5つの段階に分かれます。
- 侵入
- 社内での拡大
- データの窃取
- 暗号化
- 身代金の要求
ここからは、それぞれの段階を詳しく見ていきましょう。
① 侵入:VPN機器やリモートデスクトップから入り込む
攻撃者はまず、VPN機器の脆弱性や、盗んだ・推測したID・パスワードを使って社内ネットワークに入り込みます。正規の利用者になりすますため、この段階では異変に気づきにくいのが特徴です。
- 気づくきっかけ
深夜や海外など、普段と異なる時間帯・接続元からのログイン、ログイン失敗の急増 - できる対策
VPN機器の修正プログラムを速やかに適用し、多要素認証を導入する
② 社内での拡大:ほかのパソコンやサーバーへ広がる
侵入に成功した攻撃者は、すぐには暗号化しません。社内のネットワークを調べ、管理者権限を手に入れながら、ほかのパソコンやサーバーへと移動していきます。
- 気づくきっかけ
管理者アカウントの不審な利用、普段は通信しない端末同士の通信 - できる対策
管理者権限を持つアカウントを必要最小限にし、部署やシステムごとにネットワークを分ける
③ データの窃取:重要なデータを盗み出す
暗号化の前に、攻撃者は顧客情報や機密情報など、価値の高いデータを外部へ持ち出します。盗んだデータは、後の「二重恐喝」の材料として使われます。
- 気づくきっかけ
夜間や休日の、外部への大容量のデータ送信 - できる対策
外部への通信を監視し、異常な送信を検知できる仕組みを整える
④ 暗号化:データを使えなくする
準備が整うと、攻撃者は社内のデータを一斉に暗号化します。復旧を妨げるため、バックアップデータを先に削除・暗号化するケースもあります。担当者が不在になりやすい休日を狙い、金曜の業務終了後に侵入して月曜の朝までに暗号化を実行する、といった手口も警察から報告されています。
- 気づくきっかけ
ファイルが開けなくなる、拡張子が一斉に変わる、サーバーの負荷が急に高まる - できる対策
EDRで暗号化の動きを検知し、端末を自動で隔離する。バックアップはネットワークから切り離して保管する
⑤ 身代金の要求:二重恐喝で支払いを迫る
最後に、画面に脅迫文を表示して身代金を要求します。近年は「復元してほしければ支払え」という要求に加え、「支払わなければ盗んだデータを公開する」と脅す二重恐喝が多く見られます。
- 気づくきっかけ
パソコンの画面に身代金要求の脅迫メッセージが表示される - できる対策
身代金は支払わず、警察や相談窓口へ速やかに連絡する
①の侵入を防ぐ対策に加え、②〜④の段階で異変に気づける仕組みを持ち、被害を最小限に抑えましょう。
ランサムウェアを防ぐ5つの対策
ランサムウェアを防ぐための主な対策は、以下の5つです。
- VPN機器やOS・ソフトウェアを最新に保つ
- ファイルをバックアップする
- エンドポイントセキュリティ製品を導入する
- 脆弱性診断を実施する
- 情報セキュリティ研修を実施する
ランサムウェアにはさまざまな感染経路があるため、セキュリティを強化するには5つの対策すべてを実施するのが望ましいでしょう。
1. VPN機器やOS・ソフトウェアを最新に保つ
ランサムウェア対策でまず実施すべきことは、VPN機器やOS・ソフトウェアを更新して最新状態に保つことです。OSやVPN機器のバージョンが古いことが原因で、脆弱性を突かれてランサムウェアに感染する事例が数多く報告されています。1度更新しても新たな脆弱性が見つかる可能性があるため、定期的に新しいバージョンが配信されていないか確認し、その都度更新することが重要です。
2. ファイルをバックアップする
万が一、ランサムウェアに感染したときに備え、定期的にファイルをバックアップしておくことも大切です。バックアップがあれば、データが暗号化されてしまっても復元できます。
なおバックアップする際には、以下の点に注意する必要があります。
- バックアップに使用する装置は、端末に常時接続しない
外付けハードディスクやUSBデバイスを常に端末につないでおくと、バックアップファイルも暗号化の対象となってしまいます。 - バックアップに使用する装置は、複数台用意する
バックアップ中にランサムウェアに感染するリスクや、装置が故障した場合に備え、複数の装置でバックアップを取るのが望ましいでしょう。 - バックアップファイルの可用性・信頼性を確認する
バックアップをしても万が一の際に復元できなければ意味がないため、問題なく復元できるか定期的に確認することが重要です。
3. エンドポイントセキュリティ製品を導入する
端末に潜むマルウェアの脅威に対処できるエンドポイントセキュリティ製品の導入も、ランサムウェア対策として必要不可欠です。
エンドポイントセキュリティ製品にはさまざまな種類がありますが、代表的なものではEPPとEDRがあります。
- EPP(Endpoint Protection Platform)
端末をマルウェアに感染させないことを目的とした製品。パターンマッチング方式によって既知のマルウェアを検出・駆除する機能を主に有する。 - EDR(Endpoint Detection and Response)
端末がマルウェアに感染してしまうことを前提に、被害を最小限に抑える目的を持った製品。端末を常時監視することで不審な動きを検知・隔離するため、未知のマルウェアに対応できる。
EPPとEDRはそれぞれ目的が異なるため、どちらも導入することが必要です。EPPによって事前に対処できる多くのマルウェアを駆除し、すり抜けてきたものをEDRで迅速に対処することで、被害を最小限に抑える仕組み作りが可能になります。
4. 脆弱性診断を実施する
ネットワーク機器やOS・ソフトウェアに脆弱性が潜んでいるとランサムウェアに感染するリスクが上がるため、定期的に脆弱性診断を実施し、早期に問題に気付くことが重要です。脆弱性診断の結果を元にセキュリティ対策を進めれば、被害にあうリスクが格段に下がるでしょう。
▼関連記事
手軽に脆弱性診断を実施したい場合は、専門知識がなくても操作ができる脆弱性診断ツールがおすすめです。ツールを実行するだけで問題点をスピーディーに発見してくれるため、手間がかからず定期的かつ網羅的な診断が可能です。
▼関連記事
5. 情報セキュリティ研修を実施する
組織をあげて従業員向けに情報セキュリティ研修を実施しましょう。一人ひとりのセキュリティ意識が低いと、不用意にメールに記載されたURLをクリックしたり、ファイルを開いたりしてランサムウェアに感染してしまうリスクが高まります。
従業員のセキュリティ意識を高めるには、「どのような経緯でランサムウェアに感染するのか」「感染しないために気を付けることは何か」など、研修を通してしっかり教育することが重要です。情報セキュリティ研修は定期的に実施し、実際に発生した事例を共有するなどして、セキュリティ意識を高めましょう。
ランサムウェアに感染したときの対応手順
ランサムウェアに感染してしまったら、以下の手順で対応しましょう。
- ネットワークを遮断する
- 社内外へ報告・相談する
- 感染内容を確認する
- ランサムウェアを削除する
- データを復元する
素早く冷静に対処することで、被害を最小限に抑えられます。いざというときにそのまま使えるよう、手順をチェックリストにまとめたので、ぜひご活用ください。
1. ネットワークを遮断する
ランサムウェアへの感染に気づいたら、以下の対応を取りましょう。
【対応チェックリスト】
- 有線LANのケーブルを抜く
- 端末の無線LAN(Wi-Fi)機能を無効にする
- 端末の電源は落とさず、そのままにする
- 不正利用された可能性があるVPN・リモート接続のアカウントを停止する
- 画面に表示された脅迫文や、異変に気づいた時刻を写真・メモで記録する
感染した端末には、暗号化されたデータを元に戻すための手がかりや、調査に必要な痕跡が残っている場合があります。電源を落とさないよう注意しましょう。
大切なことは「即座にネットワークから切り離す」ことです。組織で自動的に遮断される仕組みを用意しておく、または端末の利用者に対処してもらう必要があります。利用者に対処してもらう場合は、緊急時に即座に対処できるよう、事前に周知を徹底しておきましょう。
2.社内外へ報告・相談する
ネットワークを遮断したら、社内の責任者に報告し、警察や公的な相談窓口へ連絡します。警察に通報すると、初動対応の支援や復号ツールの案内を受けられる場合があります。
【対応チェックリスト】
- 社内の責任者・情報システム部門(CSIRTがあればCSIRT)に報告する
- 警察に通報・相談する
- IPAに相談・届出をする
- 個人情報が漏えいした可能性がある場合、個人情報保護委員会への報告を準備する
- 影響を受ける可能性がある取引先・委託先に連絡する
主な連絡先は以下の通りです。
| 連絡先 | 内容 | 窓口 |
|---|---|---|
| 警察 | 被害の通報・相談 | https://www.npa.go.jp/bureau/cyber/soudan.html |
| IPA「企業組織向けサイバーセキュリティ相談窓口」 | 初動対応の助言、対応専門業者や他の相談先の紹介 | https://www.ipa.go.jp/security/support/soudan.html |
| IPA「コンピュータウイルス・不正アクセスに関する届出」 | 被害の届出 | https://www.ipa.go.jp/security/todokede/crack-virus/about.html |
| 個人情報保護委員会 | 個人データの漏えい等の報告 | https://www.ppc.go.jp/personalinfo/legal/leakAction/ |
3. 感染内容を確認する
連絡と並行して、感染内容を確認しましょう。どのようなランサムウェアに感染しているのか、どこから感染したのかを正確に把握することで、適切な対応が取れるようになります。
【対応チェックリスト】
- 画面に表示されたメッセージや、ファイルの拡張子からランサムウェアの種類を確認する
- 侵入経路(VPN機器・リモートデスクトップなど)の調査を始める
- 感染していないように見える端末やサーバーも含め、被害の範囲を調べる
- 調査に必要なログを、バックアップと同様に適切に保管する
なお、ランサムウェアの種類は、画面に表示されたメッセージやデータの拡張子を確認することで見分けられます。種類によっては無料で復号ツールが提供されていることがあるため、確認してみましょう。
4. ランサムウェアを削除する
ランサムウェアの感染状況や被害範囲を確認し、必要な証拠を保全したうえで、駆除ツールの使用や端末の初期化など、適切な対応を行いましょう。ランサムウェアを確実に無くすには、端末の初期化が最も有効です。
【対応チェックリスト】
- 初期化の前に、必要な証拠が保全され、安全に復元できるバックアップがあることを確認する
- 感染状況に応じて、駆除ツールの使用や端末の初期化など、適切な方法を選択する
- 侵入に使われた脆弱性に、修正プログラムを適用する
- 攻撃者にアクセスされた可能性のある機器・アカウントのパスワードを変更する
初期化をすると端末内のデータがすべて削除されます。必ずバックアップを確認してから実施しましょう。また、侵入口をふさがないまま復旧すると、同じ経路から再び攻撃されるおそれがあります。
5. データを復元する
ランサムウェアをすべて削除できたら、バックアップを元にデータを復元しましょう。もしバックアップを取得していなかった場合は、復号ツールを利用することで暗号化されたデータを元に戻せる場合があります。
【対応チェックリスト】
- バックアップ自体が感染・暗号化されていないことを確認する
- バックアップからデータを復元する
- バックアップがない場合は、復号ツールの有無を確認する
復号ツールの検索は「No More Ransom」のトップ画面に表示される「復号ツール」を利用すると良いでしょう。日本語にも対応しており、復号ツールを無料でダウンロードすることもできます。
身代金を要求されたときは
ランサムウェアに感染して身代金を払うように要求された際、応じるべきか判断に迷うことがあるでしょう。しかし結論から言うと、身代金は支払うべきではありません。身代金を支払っても、データが復元できないケースがあるためです。
また身代金を一度支払ってしまうと、攻撃者から「支払いに応じてくれる組織」という認識を持たれてしまいます。支払い後に「盗んだデータを公表する」と脅され、再度身代金を要求される二重脅迫型ランサムウェアも増えています。
さらに身代金を支払ったことが別の攻撃者に伝わり、新たな攻撃の標的にされる恐れもあります。身代金を支払うとさらに被害を受けることにつながるため、安易に応じないようにしましょう。
侵入を前提に被害を最小化するための検知・対応の考え方
ランサムウェアの手口が巧妙化し、100%の侵入防止が難しくなっている今、重要視されているのが「侵入された後にいかに早く気づき、被害を最小限に抑えるか」という視点です。従来のウイルス対策ソフトを補完し、万が一の際の対応を強化するソリューションについて理解を深めておきましょう。
端末内の不審な動きを検知するEDR
ランサムウェア対策において、パソコンやサーバーなどの「エンドポイント」の監視を強化するツールが「EDR(Endpoint Detection and Response)」です。従来のセキュリティソフトが「既知のウイルスを入り口で止める」のに対し、EDRは「侵入した後の挙動を監視する」ことに特化しています。
もしランサムウェアが侵入し、ファイルを暗号化しようとするなどの異常な動きを見せれば、EDRが即座にそれを検知し、該当する端末をネットワークから切り離すといった初動対応を自動で行えます。感染を完全に防ぐことは難しくても、EDRを導入すれば組織全体への感染拡大を防ぐ強力な盾となるはずです。
▼関連記事
ネットワーク全体を一元監視するXDR
EDRの考え方をさらに広げ、メール・サーバー・クラウド・ネットワークなど、IT環境全体を横断的に監視するのが「XDR(Extended Detection and Response)」です。近年のランサムウェア攻撃は、VPNの脆弱性から侵入し、ネットワーク内を移動して重要なデータを探り当てるなど、非常に複雑なプロセスを踏みます。
XDRは、バラバラに存在していた各層のログを統合して分析するため、点と点をつなぎ合わせて「いま攻撃者がどこまで侵入しているか」を可視化できます。エンドポイントだけの監視では見落としてしまうような巧妙な予兆も捉えることができるため、より強固なランサムウェア対策を求める企業は、こうした統合的な監視体制の構築を検討するとよいでしょう。
▼関連記事
あわせて知っておきたいランサムウェア対策の関連知識
ランサムウェア対策の効果的な実施を検討する際、組織全体のサイバーセキュリティ基盤の構築と、アプリケーション層での専門的な対策も欠かせません。包括的なサイバーセキュリティ体制の確立と、アプリケーションセキュリティによる多層防御の両面から、より強固なランサムウェア防御体制を理解しましょう。
組織全体のサイバーセキュリティ基盤強化
ランサムウェア対策を支える基盤として、組織全体のサイバーセキュリティ体制強化が不可欠です。日本では2021年度に約5,180億パケットの攻撃予兆通信を観測(2018年度から2.4倍増)しており(NICTER観測レポート2021による)、ランサムウェアが4年連続で脅威の1位を占める状況下で、包括的な防御戦略が求められます。
組織のサイバーセキュリティ実施には2つの基盤が必要です。①情報セキュリティポリシー策定(企業全体の意思統一、資産分類・評価、予防と対応の両面、PDCAサイクル)、②社員教育による組織全体の意識向上。これらがランサムウェア対策の土台となります。
強化対策として5つの必須要素があります:OS・ソフトウェア最新化、安全なパスワード管理、データバックアップ、セキュリティ対策ソフト(ファイアウォール・IPS/IDS・WAF)、脆弱性診断実施。特に注目すべきは犯罪のビジネス化により、専門知識の少ない攻撃者でも攻撃可能な環境が整い、ランサムウェア被害拡大が予想される点です。
実践のチェックポイント
- 企業全体での情報セキュリティポリシー策定と社員教育の徹底:統一された基準による対策漏れ防止と意識向上
- 多層防御システムの構築:ファイアウォール・IPS/IDS・WAFを組み合わせることで、多層的に攻撃の検知・防御を強化
- 継続的な脆弱性診断と迅速なパッチ適用体制:新たな脅威への先行対応と既知脆弱性の排除
▼関連記事
アプリケーション層での専門的セキュリティ対策
現代のランサムウェア攻撃は、Webアプリケーションの脆弱性を悪用した侵入も増加しており、アプリケーションセキュリティによる多層防御が重要です。アプリケーションセキュリティは、アプリケーションに潜む脆弱性を特定・修正し、サイバー攻撃から保護する対策で、開発時のセキュアコーディングからリリース後の運用・監視まで包含します。
主要課題として3つあります:①専門人材不足、②組織間コミュニケーション不足、③脆弱性対策継続コスト。これらの課題は、ランサムウェア攻撃の成功要因ともなり得るため、対策が急務です。
有効な対策は技術・組織・人材の3要素で構成されます。技術面では設計・構築・テスト・運用の流れでOWASP Top10に基づく脅威への対応、組織面では情報セキュリティマネジメント・CSIRT・DevSecOpsの実装、人材面では業務委託・社内教育・採用または自動化ツール活用による専門性確保が重要です。
実践のチェックポイント
- セキュアコーディングとペネトレーションテストの実装:開発段階での脆弱性排除と実攻撃シミュレーション
- WAFと継続的脆弱性診断の自動化:リアルタイム攻撃遮断と定期的リスク評価の効率化
- DevSecOpsによる開発プロセス統合:セキュリティを組み込んだ迅速で安全な開発サイクル構築
▼関連記事
まとめ|対策を万全にしてランサムウェアに備えよう
組織を狙ったサイバー攻撃の中でも、ランサムウェアは特に多い攻撃手法となっています。感染してしまうとデータが暗号化されて業務に支障をきたしたり、データの復元と引き換えに身代金を要求されたりします。また、復元に対する身代金だけではなく、世間へのデータの公開と引き替えに身代金を要求する二重恐喝(二重脅迫型、もしくはダブルエクストーション)をされてしまうリスクがあるため、感染しないように日頃から十分なセキュリティ対策を実施しておくことが重要です。
ランサムウェアを防ぐ具体的な対策には、以下の5つがあります。
- VPN機器やOS・ソフトウェアを最新に保つ
- ファイルをバックアップする
- エンドポイントセキュリティ製品を導入する
- 脆弱性診断を実施する
- 情報セキュリティ研修を実施する
ランサムウェアの感染経路にはVPN機器やリモートデスクトップ、メールなど、さまざまなものがあるため、上記の対策を行い攻撃を受けにくい状態を作ることが重要です。
セキュリティ対策を行わず端末の脆弱性を放置していると、攻撃を仕掛けられるリスクが高まります。また、大手企業とつながりのある中小企業が標的にされやすいため、企業規模に関わらず、確実なセキュリティ対策を実施しましょう。
著者:榊原敦子(シニアカスタマーマーケティングマネージャー)