

AWSの脆弱性とは、AWS上で稼働するシステムやWebアプリケーションに存在するセキュリティ上の欠陥であり、不正アクセスや情報漏えいなどの原因となるリスク要因です。
AWSでは、セキュリティの責任を負う範囲がAWSと利用する組織で明確に分かれています。安全な運用を続けるには、利用する組織が対応すべき範囲のセキュリティを強化することが大切です。
本記事では、以下の内容を詳しく解説します。
- AWSのセキュリティの考え方
- AWSの脆弱性を突いた事故事例
- AWSを安全に使うための設定
- AWSの脆弱性の見つけ方と対処法
- AWSのセキュリティ強化に役立つサービス・ツール
本記事を読むことで、セキュリティ事故を防ぐために必要な設定や、安全のために導入すべきサービス・ツールが分かります。AWSのセキュリティを強化したいと考えている組織の方は、ぜひご一読ください。
AWSのセキュリティの考え方
AWSが守るのはクラウドの土台です。その上に置くデータ・Webアプリ・設定・アカウントは、利用する会社が守るという考え方が基本になっています。
AWSは「責任共有モデル」というセキュリティの考えをもとに運用されています。責任共有モデルとは、セキュリティの責任を負う範囲をサービス提供者のAWSと利用する組織で分け、それぞれが対策を実施することでセキュリティを強化するという考え方です。
AWSが責任を負うのは、ソフトウェア・ハードウェア・データベース・ストレージなどのクラウド基盤自体のセキュリティであり、データ保護や監査、外部攻撃対策といった対策を導入しています。
一方で、組織が管理するデータやアプリケーション、ネットワークなどのAWSサービス内部のセキュリティは、利用する組織がセキュリティ対策を行わなければなりません。対策が甘いと外部からの攻撃の隙を与えることになり、情報漏えいなどの大きな事故につながる可能性が高まります。
AWSの公式ページでは、利用する会社が責任を持つものとして、次のような点が示されています。
- OS(更新とセキュリティパッチの適用を含む)
- OSの上で動くアプリケーション
- セキュリティグループ(AWSのファイアウォール)の設定
AWSの土台がどれほど頑丈でも、その上で動くWebサイトのプログラムに脆弱性があれば、攻撃を受けるおそれがあります。
▶▶▶AWSを含むクラウドサービスの「責任共有モデル」や、その他セキュリティ対策についてより詳しく知りたい方は、是非「クラウドセキュリティとは|最新の対策と知っておくべきリスク」をご覧ください。
▼関連記事
AWSの脆弱性|情報漏洩につながる手口と事故事例
AWSの利用側の設定ミスやキー管理の甘さは、情報漏えいの原因になりえます。ここでは、具体的な事例を紹介します。
2026年に国内で相次いだ不正アクセスの手口
JPCERT/CCは2026年10月8日に、国内の組織で相次ぐ不正アクセスについて注意喚起を出しました。挙げられている主な手口は次のとおりです。
- 環境設定ファイルやバックアップファイルを盗む
- 公開しているアプリを解析してAPIキーを見つけ、悪用する
- 管理用のAPIを不正に操作する
この注意喚起は、特定のクラウドを名指ししたものではありません。ただし、クラウドで動くWebシステムでも起こりうる手口です。
AWSに当てはめると、たとえば次のような状態に注意が必要です。
- 環境設定ファイルやバックアップを、外部から見られる場所に置いている
- AWSのアクセスキーを、設定ファイルやアプリの中に書き込んだままにしている
- 使っていないアクセスキーや、権限が広すぎるアクセスキーが残っている
アクセスキーが盗まれると、攻撃者がそのキーの権限の範囲でAWSを操作できてしまうおそれがあります。
※参考:JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
過去の主な事故事例
2019年、アメリカの大手金融企業がハッキングを受け、社会保障番号や銀行口座番号などの個人情報が盗まれる事故が発生しました。影響を受けたのはアメリカの顧客1億人以上で、過去最大級の情報漏えい事故となりました。攻撃者は自作のツールを使ってWAFの設定ミスを突き、WAF経由でAWSにアクセスして攻撃を仕掛けています。
また2022年には、企業向け研修サービスのサーバーに保存されていた約25万人の個人情報がGoogle検索できる状態になっていた事故が発生しています。原因はAWS移行時のサーバーの設定ミスで、移行から2年以上も個人情報が公開された状態にありました。
設定ミスを防ぐにはセキュリティポリシーの策定や社員教育なども大切ですが、人間が作業する以上ミスをゼロにすることは難しいでしょう。ミスが発生しても被害が拡大しないように、AWSの安全性を高める設定を施したり、脆弱性を発見する取り組みを実施することが重要です。
AWSを安全に使うための設定
ミスが起きても被害を広げないよう、通信・認証・キー・公開範囲の4つの設定を見直しましょう。
人為的なミスによって脆弱性が発生したとしても、セキュリティを強化する設定を施すことで攻撃を受けるリスクを低減させられます。AWSを安全に使うために実施すべき設定は、次の2つです。
- セキュリティグループ
- パスワード認証
- アカウントとアクセスキーの管理
- S3のパブリックアクセスブロック
どれも重要な設定となるため、まだ実施していない場合はこの機会に見直しておきましょう。
セキュリティグループ
通信制御を行うために、セキュリティグループを作成しておきましょう。
セキュリティグループとは、VPC(AWSの仮想ネットワーク)上に構築されるファイアウォールのことです。VPCを作成すると、インバウンド(外部から内部への通信)はすべて拒否、アウトバウンド(内部から外部への通信)はすべて許可で設定されます。
セキュリティグループはステートフルで、送信を許可すると戻りの通信も自動で許可されるため、個別に通信可否のルール設定をする必要はありません。不要なルールを足すと、どの通信を許可しているのかが分かりにくくなるため注意しましょう。
パスワード認証
AWSを安全に使うには、パスワード認証を強化することも重要です。
認証で使うアカウントは、初期設定ではrootアカウント(登録時のメールアドレスとパスワード)になっています。パスワードが単純だったり使いまわしていたりすると不正アクセスされ、情報の盗取などの被害を受ける可能性があるため注意が必要です。
安全性を高めるには、単純なパスワードを避け、英数字や記号を組み合わせた桁数の多いパスワードを設定しましょう。また、知識情報・所持情報・生体情報のうち2つ以上を組み合わせて認証を行う「多要素認証」を設定してセキュリティを強化することもできます。
なおAWSでは、rootアカウントは基本的に使用せず、IAM(アイアム)というアカウントを使うことが推奨されています。万が一アカウントが漏えいしても影響を最小限に留められるように、アカウントは共有せず個人単位で発行しましょう。
アカウントとアクセスキーの管理
アカウントとアクセスキーの管理について、AWS公式の「IAM でのセキュリティのベストプラクティス」では、次のような点が挙げられています。
- 人のログインには、多要素認証(MFA)を使う
- プログラムには、長く使えるアクセスキーではなく、期限つきの一時的な認証情報(IAMロール)を使う
- 使っていないアカウントやアクセスキーは削除する
- 外部に公開されている設定がないかを、IAM Access Analyzerで確かめる
特に長く使えるアクセスキーは、一度漏れると無効にするまで悪用されるおそれがあります。一時的な認証情報に切り替えることで、漏れたときの影響を抑えやすくなります。
S3のパブリックアクセスブロック
S3(AWSのファイル置き場)には、外部への公開を止める「パブリックアクセスブロック」という設定があります。
新しく作るバケット(S3でファイルを入れる箱)は、最初から外部への公開を許可していません。ただし、バケットのポリシーやアクセス許可を変えると、外部に公開できてしまいます。
パブリックアクセスブロックは、そうした変更より優先して外部への公開を止められる設定です。設定ファイルやバックアップを置くバケットでは、この設定が有効になっているかを確認しておきましょう。
※参考:AWS「Amazon S3 ストレージへのパブリックアクセスのブロック」
AWSの設定のチェックと、Webアプリ・APIの診断の違い
AWSの設定を正しく整えても、その上で動く自社のWebアプリやAPIの作りに穴があれば、そこから攻撃を受けるおそれがあります。そのため、片方だけでは足りません。
2つの役割の違いを整理すると、次のとおりです。
| 何を調べるか | 見つかる問題の例 | 主な手段 | |
|---|---|---|---|
| AWSの設定のチェック | 公開設定・権限など、AWSの設定 | ・S3のバケットが外から見えるか ・権限が広すぎるか | AWSの機能(IAM Access Analyzer、S3のパブリックアクセスブロックなど) |
| Webアプリ・APIの診断 | AWSの上で動く、自社のWebアプリ・APIの作り | ・SQLインジェクション ・認証や認可の不備 | 脆弱性診断 |
責任共有モデルでは、AWSの設定チェックもWebアプリ・APIの診断も、利用する会社が担う範囲です。問題を見落とさないためにも、両方をきちんと確認しておきましょう。
パスワードを盗まなくても入られる手口の例
Webアプリ・APIに脆弱性があると、パスワードを盗まれていなくても内部に侵入される場合があります。代表的な手口は次の3つです。
- SQLインジェクション
入力欄に特殊な命令を入れて、ログインを突破したり、データベースの情報を盗み出したりする手口。 - パラメータの改ざん(アクセス制御の不備)
通信の中のID番号などを書き換え、本来は見られない他人の情報にアクセスする手口。 - 問い合わせフォームなどを狙う攻撃
誰でも使える公開フォームから不正なデータを送り、システムを操作したり情報を盗んだりする手口。
いずれも、AWSの設定を見直すだけでは見つけにくい問題です。AWSの土台は活かしつつ、その上で動くプログラムに穴がないかも確かめましょう。その確認方法として用いられるのが、Webアプリの脆弱性診断です。
Webアプリケーション診断ツール「AeyeScan」は、専門知識がなくても、対象のURLを登録するだけで診断を始められます。APIのリクエスト情報をインポートすれば、APIも診断可能です。
なお、AeyeScanはAWSなどのクラウドの設定を点検するツールではなく、クラウド上で動くWebアプリやAPIを診断するツールです。インターネットからアクセスできれば、AWS(EC2など)、Azure、Google Cloudで動くアプリを診断できます。AWSの設定のチェックはAWSの機能で、Webアプリ・APIの診断はAeyeScanで、というように分けて考えると整理しやすいでしょう。
AWSの脆弱性を発見する方法
脆弱性は、定期的な診断と脆弱性情報の確認を組み合わせると、早期発見しやすくなります。
AWSに潜む脆弱性を検査・発見する方法は、次の2つです。
- 脆弱性診断を実施する
- 脆弱性情報を収集する
脆弱性があることに気付かず放置してしまうと、攻撃者に狙われる可能性が高くなります。被害を受けない・拡大させないためには、定期的に脆弱性が潜んでいないかどうか確認することが重要です。
脆弱性診断を実施する
脆弱性診断とは、Webシステムの欠陥を狙った攻撃を受けたときに、被害につながるリスクがないか検証することです。脆弱性診断にはOS・サーバー・ネットワーク機器などを対象とした「ネットワーク診断」と、Webアプリケーションを対象とした「アプリケーション診断」の2種類があります。診断対象が異なるため、セキュリティを強化するには両方の診断を実施することが大切です。
AWSが提供する脆弱性診断サービスの「Amazon Inspector」はネットワーク診断にあたり、ソフトウェアの脆弱性やネットワーク到達性などをスキャンします。有効化しておくと自動的・継続的に脆弱性を検知・スキャンします。
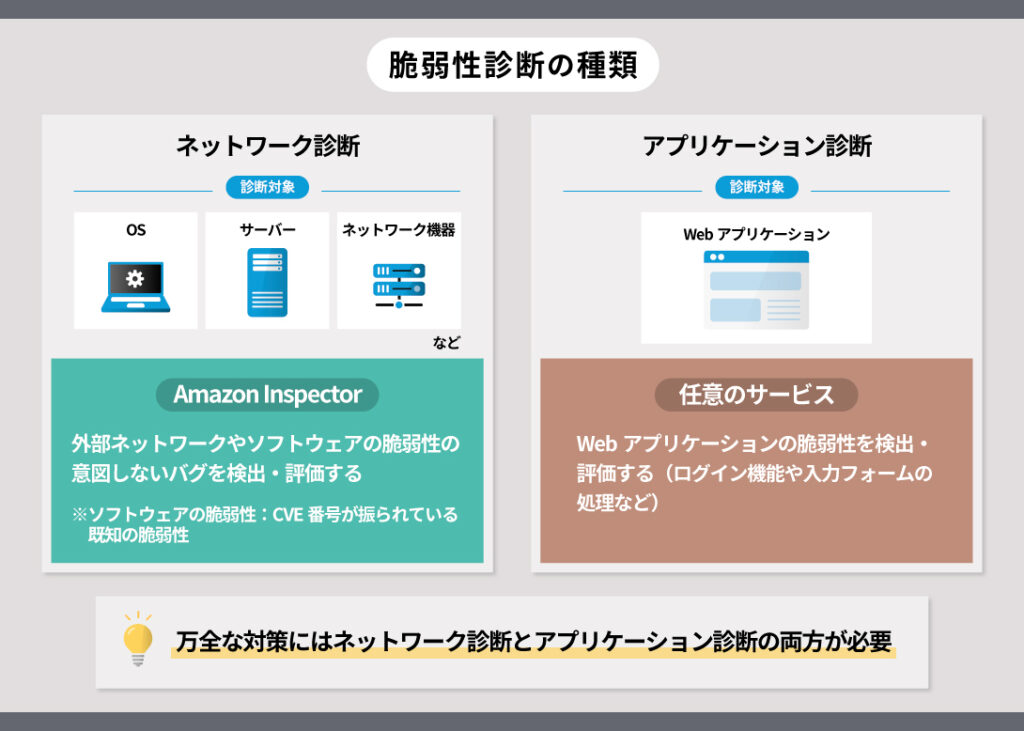
ただし、自社で作ったWebアプリやAPIの作りに問題がないかは、別途診断する必要があります。Amazon Inspectorだけでなく、WebアプリやAPIを診断できるサービスも導入し、脆弱性の早期発見に努めましょう。
AeyeScanはWebアプリ診断に加え、API診断にも対応しています。APIスキャン機能は、OWASP API Security Top10 2023のうち、外部から検出できる項目を診断できます。Webアプリに加えてAPIの診断も自社で進めたい場合は、こちらのページをご覧ください。
▼関連記事
脆弱性情報を収集する
CVE・JNV・NVDなどのデータベースを参照すると、AWSの脆弱性に関する情報を確認できます。定期的に閲覧し、重大な脆弱性が報告されていないか確認しましょう。
CVE
一般に公開されている情報セキュリティの脆弱性に、固有の名前や番号を付与して管理しているデータベースです。
JVN
日本で利用されているソフトウェアの脆弱性情報を提供しているデータベースです。脆弱性に対処するための対策方法を検索できます。
NVD
アメリカ国立標準技術研究所(NIST)が運営している脆弱性データベースで、脆弱性情報について詳しく検索できます。
また、AWSは公式HPでセキュリティ速報を発信しています。AWSにどのようなセキュリティの脅威が発見されて、ユーザー側で対応する必要があるのかなど、最新のAWSのセキュリティ情報を確認できます。
AWSの脆弱性が発見されたときの対策
AWSの脆弱性対策でもっとも重要な対応は、ソフトウェアのアップデートです。脆弱性が残ったままだと攻撃者から狙われる可能性が高くなるため、ベンダーから脆弱性の修正バージョンがリリースされたらいち早く対応しましょう。
ただし、AWSをアップデートする際にいくつか注意点があります。本章ではスムーズにアップデートする方法も解説するので、ぜひ参考にしてください。
アップデートする際の注意点
AWSをアップデートする際には、以下2つの注意点があります。
- アップデートすることでアプリケーションが動作しなくなる可能性がある
ライブラリの動作環境がバージョンに依存していると、不具合が起きるケースがあります。 - OSやサービスの再起動が必要になる
再起動しないと正常に動作しない場合が多く、再起動中はサービスを利用できなくなります。
アップデートによって不具合が起きないか確認するためには、事前検証で動作確認を行う必要があります。
スムーズにアップデートを実行するための方法
スムーズにアップデートするための方法には、以下の3つがあります。
- 事前にバックアップを取る
アップデート対象をバックアップしておき、そのままアップデートする方法です。アップデート後に不具合があっても、バックアップを取っておけば元に戻すことができます。 - 新しい環境に切り替える
もともと使用していた環境を複製し、新しい環境でアップデートを行う方法です。アップデート後に不具合がなければ新しい環境に切り替え、問題が発生した場合はもとの環境に切り戻します。 - インスタンスごとにアップデートする
ロードバランサーに複数登録されたインスタンスを、一つひとつ登録を解除してアップデートする方法です。インスタンスごとにアップデートするか否か選択できます。
AWS上のシステムで不正アクセスが疑われたときの対応
不正アクセスの疑いがあれば、まず被害の拡大を防ぎ、ログなどの証拠を保全しましょう。アクセスキーなどの認証情報の漏えいが疑われる場合は、速やかに無効化することも重要です。
IPAとJPCERT/CCの案内をもとに不正アクセスが疑われたときの初動を整理すると、次のとおりです。
- 漏れた疑いのあるアクセスキー・APIキー・トークンを、すぐに無効にする
攻撃者がキーを使い続けられないようにします。無効にすると、そのキーを使っているシステムが動かなくなる場合があるため、新しいキーへの切り替えもあわせて進めます。 - 操作の記録(ログ)を消さずに残す
いつ・誰が・何をしたのかを後から調べられるよう、ログを保全します。AWSでは、操作の記録をAWS CloudTrailで確認できます。イベント履歴として自動で残るのは過去90日分のため、証跡を設定していない場合は早めに保全しましょう。 - 公開しているアプリ・サービス・アカウントを洗い出し、身に覚えのないものがないか確かめる
攻撃者が作ったアカウントや、担当者が把握していない公開サービスが残っていないかを確かめます。外から見えているWebサイトやAPIを洗い出して診断したい場合は、ツールを使う方法もあります。 - 異常があれば、すぐにインシデントとして社内で判断し、専門の会社に調査を頼む
自社だけで原因や被害の範囲を調べきるのが難しい場合は、早めに専門の会社へ調査を依頼しましょう。
把握できていないWebサイト・アプリ・APIを見つける際は、AeyeScanのWeb-ASM機能が便利です。重要度とリスクの高さを示すため、対応の優先順位を判断しやすくなります。詳しい機能については「抜け漏れのない脆弱性対策(Web-ASM)」をご覧ください。
※参考:IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」
JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
▼関連記事
AWSのセキュリティ強化に役立つ4つのツール・サービス
AWSが提供するサービスを組み合わせると、防御・権限管理・記録・暗号化を強化できます。
AWSのセキュリティ強化に役立つツール・サービスは、次の4つです。
- AWS WAF
- IAM(AWS Identity and Access Management)
- AWS CloudTrail
- AWS KMS(AWS Key Management Service)
クラウド内で管理しているデータなどのセキュリティ責任を果たすためには、上記のようなツール・サービスを活用してセキュリティを強化することが大切です。いずれもAWSが提供しており導入が難しくないため、ぜひ取り入れてみましょう。
1. AWS WAF
WAFとは、Webアプリケーションをサイバー攻撃から守るセキュリティ製品のことです。ファイアウォールやIPS/IDSでは防げないSQLインジェクション・クロスサイトスクリプティングなどへの攻撃に対応できます。AWSが提供する「AWS WAF」では、通信ブロックなどの設定・ルールを自社の特色に合わせてカスタマイズ可能です。
AWS WAFは、AWSが提供するAmazon CloudFront、ALBなどのサービスでWAFを有効にするだけで利用できます。専用機器の準備などが不要で初期費用がかからず、従量課金制であるため利用した分だけコストが発生します。
2. IAM(AWS Identity and Access Management)
IAM(アイアム)は、AWSにアクセスするアカウントの認証・認可を制御するサービスです。利用できるサービスや機能をユーザーごとに設定するなど、複数のアカウント管理ができます。また、メイン・サブなどのシステムごと、テスト・本番などの環境ごとにアカウントを分けることで、セキュリティを強化できます。
さらに、IAMでは多要素認証を設定することも可能です。ID・パスワードに加えて以下の認証を2つ以上組み合わせることで、攻撃者による不正アクセスのリスクを下げられます。
- 知識情報:暗証番号・秘密の質問など
- 所持情報:ワンタイムパスワード・デジタル証明書など
- 生体情報:指紋認証・顔認証など
3. AWS CloudTrail
AWS CloudTrailは、いつ・誰が・何をしたのかというアカウントの操作履歴をログに記録するサービスです。過去90日間の履歴は自動で、90日以前の履歴は「証跡」という機能を有効化することで記録されます。
AWS CloudTrailを導入することで、トラブル発生時に操作履歴を調査して問題の原因を突き止めることが可能です。また、操作履歴を定期的に分析すれば怪しい動きをしているアカウントを発見でき、トラブルを未然に防ぐこともできるでしょう。
4. AWS KMS(AWS Key Management Service)
AWS KMSは、データの暗号化に使用される暗号化キーを作成・管理するサービスです。機密情報が記載されたテキストファイルなど、AWS上で管理するデータを暗号化する際には、ほとんどのケースでAWS KMSを使用します。
AWS KMSはデータを暗号化するためのデータキーと、データキーを暗号化するためのマスターキーを管理します。マスターキーはAWS KMSから外部に出せないため、データやデータキーが盗まれても、マスターキーを使う権限がなければ解読されにくい仕組みです。
あわせて知っておきたいクラウドセキュリティの関連知識
AWSの安全な利用を検討する際、包括的なサーバーセキュリティ対策や実践的なセキュリティ検証手法への理解も欠かせません。クラウドならではの特性と従来のサーバーセキュリティ原則の両面から、より強固なセキュリティ体制を理解しましょう。
サーバーセキュリティの包括的理解
AWSはクラウドサーバーの一種であるため、サーバーセキュリティの基本原則を理解することは、AWSの責任共有モデルを効果的に活用する基盤となります。
サーバーセキュリティでは、企業の機密情報や個人情報を狙う「標的型攻撃」と「無差別型攻撃」という2つの脅威への対処が必要です。これらの攻撃により、不正アクセスによる情報漏えい、Webサイトの改ざん、サーバーダウン、マルウェア感染、不正行為の踏み台化など、さまざまなリスクが発生する可能性があります。
また、特に近年、生成AIを活用するWebアプリケーションなどでは、プロンプトインジェクションといった新たな攻撃手法も登場。従来のサーバーセキュリティ対策に加えて、生成AI特有のデータ管理やWebアプリケーション層での包括的な脆弱性対策も必要となっています。
実践のチェックポイント
- 管理者権限のアカウント名変更とセキュリティパッチの定期適用:デフォルトの管理者アカウント名を使用せず、定期的なセキュリティパッチの適用で脆弱性のリスクを低減
- 安全なパスワード設定と多要素認証の導入:推測困難な複雑パスワードと、知識・所持・生体情報を組み合わせた認証で不正アクセスを防止
- ログ管理による不審な動きの検知体制構築:アクセスログの継続的監視により、異常な操作や攻撃の兆候を早期発見
▼関連記事
セキュリティ対策の実効性検証
AWSでは責任共有モデルにより、利用者側が管理するセキュリティ範囲での実際の攻撃耐性を確認することが重要です。この検証に有効なのがペネトレーションテスト(ペンテスト)です。
ペネトレーションテストは、実際の攻撃者と同様の手法でシステムに侵入を試み、セキュリティ対策の実効性を検証する高度な診断手法。脆弱性診断が「問題の洗い出し」に重きを置くのに対し、ペンテストは「実際に攻撃に悪用されうるか」を確認する踏み込んだ検証を行います。
特にクラウド環境では、設定ミスや権限管理の不備が攻撃の起点となりやすいため、実際の攻撃シナリオに基づく包括的な検証により、真のセキュリティ強度を測定可能です。ペンテストは4つのステップ(準備・シナリオ作成・実施・報告)を通じて、企業固有の環境とニーズに合わせた実践的なセキュリティ評価を提供します。
実践のチェックポイント
- 中長期的なセキュリティ体制見直し時の実効性確認:現在の対策が実際の攻撃に対してどの程度有効かを客観的に評価
- 年次セキュリティ検証における攻撃シナリオに基づく検証:実際の攻撃者の手法を模倣した包括的なセキュリティテストの実施
- インシデント発生後の再発防止策の有効性確認:対策強化後の実際の攻撃耐性を確認し、真の改善効果を測定
※AWS環境でペネトレーションテストを実施する場合は、AWSの「ペネトレーションテストポリシー」に準拠し、許可されたサービスや手法の範囲内で実施する必要があります。
▼関連記事
まとめ|AWSの脆弱性に備えたセキュリティ強化対策を
AWSは「責任共有モデル」というセキュリティの考えをもとに運用されており、セキュリティの責任を負う範囲がAWSと利用する組織で分かれています。組織が管理するAWSサービス内部のセキュリティは、利用する組織が対策を行わないと外部からの攻撃を受けやすくなるため注意が必要です。
2026年10月にJPCERT/CCが注意喚起した不正アクセスでは、設定ファイルやバックアップの窃取、APIキーの悪用といった手口が挙げられました。クラウドで動くWebシステムでも起こりうる手口のため、次の4つの設定を見直しておきましょう。
- セキュリティグループ
- パスワード認証
- アカウントとアクセスキーの管理
- S3のパブリックアクセスブロック
ただし、AWSの設定を整えても、その上で動くWebアプリやAPIの作りに脆弱性が残っていれば、攻撃を受けるおそれがあります。AWSの設定のチェックとは別に、Webアプリ・APIの脆弱性診断も定期的に行いましょう。脆弱性情報の収集とあわせて取り組めば、新たな脆弱性が見つかっても早めに手を打ちやすくなります。
Webアプリ・APIの脆弱性診断には、AeyeScanの利用がおすすめです。AIを活用した高精度な自動診断により、セキュリティリスクを早期に把握し、対処できます。Web集客やアプリを安全に運用したい方は、ぜひAeyeScanの資料をダウンロードしてみてください。
著者:榊原敦子(シニアカスタマーマーケティングマネージャー)