

セッションハイジャックとは、Webサイト利用者のログイン状態(セッション)を第三者が乗っ取り、正規ユーザーになりすまして不正操作を行うサイバー攻撃です。
IDやパスワードが直接盗まれなくてもアカウントが不正利用される可能性があり、利用者が気づかないうちに甚大な被害につながる危険性をはらんでいます。
Webサイトを安全に運営するためには、セッションハイジャックの仕組みを正しく理解し、適切な対策を講じることが不可欠です。
本記事では、以下の内容を詳しく解説していきます。
- セッションハイジャックの仕組み
- 代表的な攻撃手口
- 引き起こされる被害とリスク
- 被害に気づいたときの対応手順
- 管理者・開発者側と利用者側の対策
本記事を読めば、セッションハイジャックの脅威を理解し、自社のWebサイトを守るための具体的な方法がわかるでしょう。Webサイトの運営や開発に携わる方は、ぜひご一読ください。
セッションハイジャックとは?
セッションハイジャックとは、Webサイトやサービスにログインしている正規ユーザーのセッションやログイン状態を、第三者が乗っ取るサイバー攻撃の一種です。攻撃者は不正に取得した情報を使ってユーザーになりすまし、個人情報を盗み見たり、金銭に関わる不正な操作を行ったりします。ログイン状態を乗っ取るという手口から、利用者が気づきにくい点が特徴です。
「セッション」と「セッションID」とは
セッションとは、ユーザーがWebサイトに訪れてから離脱するまでの一連の通信や操作を指します。例えば、ECサイトでログインし、商品をカートに入れて決済を完了するまでが、一つのセッションにあたります。
一方でセッションIDとは、そのセッションを識別・管理するために、Webサーバーから発行される一時的な文字列のことです。Webサイトは通常、一度通信が終わるとユーザーが誰だったかを忘れる性質を持っています。そのため、ログイン状態を維持したり、ショッピングカートの中身を保持したりするために、セッションIDという整理券のようなものを発行し、ユーザーを識別し続けているのです。
【図解】セッションハイジャックの仕組み
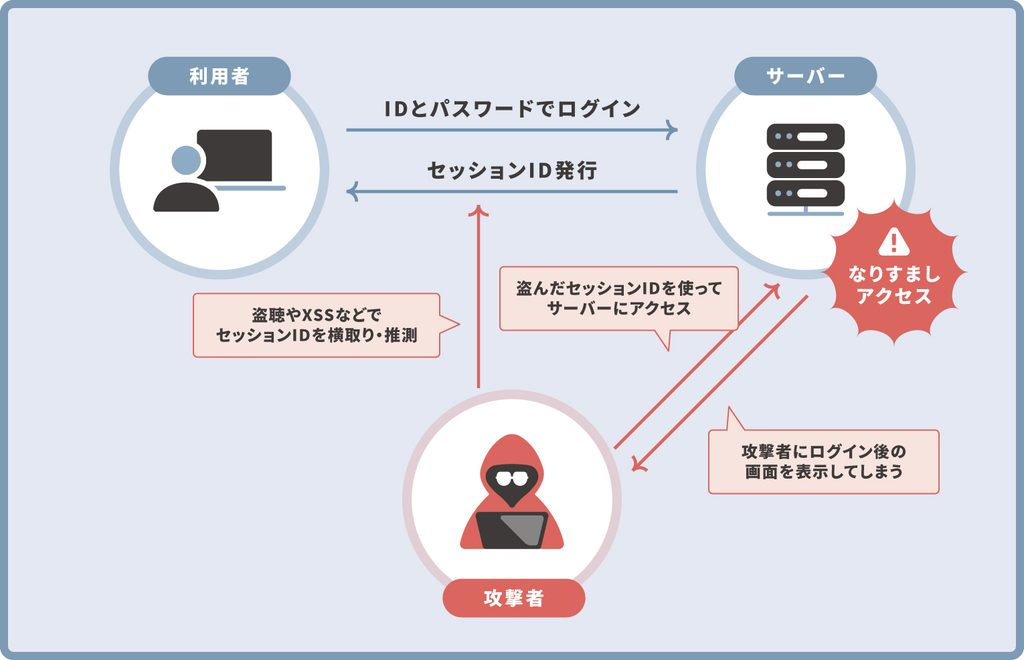
セッションハイジャックは、ログイン後に発行される「鍵」であるセッションIDを攻撃者が手に入れることで成立します。
サーバーは、リクエストに付いているセッションIDだけを見て「ログイン済みの本人かどうか」を判断しています。そのため、攻撃者はIDやパスワードを知らなくても、セッションIDさえ手に入れれば本人になりすませてしまうのです。
セッションID盗取によるなりすましが起こる流れ
なりすましは、主にセッションIDが盗まれることで発生します。まず、正規のユーザーがIDとパスワードを入力してWebサイトへログインすると、サーバーは認証の証としてセッションIDを発行します。攻撃者は、何らかの手法を用いてこのIDを不正に入手します。
次に、攻撃者は盗んだIDでWebサイトへアクセスを試みます。セッションIDを受け取ったサーバーは、それを正規ユーザーからの通信であると誤って判断し、ログインが必要なページへのアクセスやサービスの利用を許可してしまうのです。これにより、攻撃者は正規ユーザーになりすまして不正行為を働くことが可能となります。
セッションハイジャックで用いられる代表的な攻撃手口
セッションハイジャックは、攻撃者がセッションIDを不正に取得・利用することで実行されますが、その具体的な手口は一つではありません。Webサイトの仕組みや脆弱性を突き、さまざまな方法で攻撃が仕掛けられます。
代表的な攻撃手口は、以下の3つです。
- 手口①:セッションIDの窃取
- 手口②:セッションIDの推測
- 手口③:セッション・フィクセーション
手口①:セッションIDの窃取
セッションIDの窃取とは、ユーザーの通信経路などからセッションIDを盗み取り、不正にログインする攻撃手口です。この窃取には、代表的なルートが3つあります。
暗号化されていない通信の盗聴
公共Wi-Fiなどで、httpsではない(暗号化されていない)通信を使ったときに、通信の途中でCookieに含まれるセッションIDを盗まれる手口です。
暗号化されていないHTTP通信では、送受信されるセッションIDがそのままネットワークを流れます。カフェや駅など不特定多数が利用するWi-Fi環境では、攻撃者が盗聴ツール(通信内容をのぞき見るソフト)を使ってIDを取得できてしまうおそれがあります。
XSSの悪用
XSS(クロスサイト・スクリプティング)とは、Webサイトの脆弱性を突いて、閲覧者のブラウザ上で不正なスクリプトを動かす攻撃です。
攻撃者は掲示板や入力フォームなどに不正なスクリプトを仕込みます。他の利用者がそのページを閲覧すると、ブラウザ上でスクリプトが実行され、Cookieの設定によっては、保存されたIDが盗まれてしまうおそれがあります。
▼関連記事
マルウェアや悪質なブラウザ拡張機能
利用者の端末に入り込んだマルウェアや、必要以上の権限を求めるブラウザ拡張機能が、ブラウザに保存されたCookieを直接盗み出す手口です。
この場合、Webサイト側の通信が暗号化されていても、端末そのものから情報を抜き取られるため防ぎきれません。サイト側の対策に加え、利用者側で端末を安全に保つことも重要になります。
手口②:セッションIDの推測
セッションIDの推測とは、Webサイトで使用されているセッションIDの規則性を見抜き、攻撃者が正しい値を推測して不正に侵入する手口です。もしセッションIDが連番やユーザーID、生成日時など、単純な情報から作られている場合、攻撃者はそのパターンを分析してIDを特定しやすくなるのです。
また、ブルートフォース攻撃のように、考えられる文字列の組み合わせを片っ端から試し、有効なIDを探し当てる方法もこの手口に含まれます。近年のWebサイトでは推測が困難なランダムな文字列が用いられるのが一般的ですが、古いシステムなどでは依然として攻撃が成功するおそれがあります。
手口③:セッション・フィクセーション
セッション・フィクセーションとは、攻撃者が事前に正規のセッションIDを取得し、それをターゲットとなるユーザーに強制的に使用させ、ログイン後にセッションを乗っ取る手口です。これは、利用者のセッションIDを盗むのではなく、攻撃者側が用意したIDを押し付けるという点で、他の手法とは根本的に異なります。
攻撃者はまず、WebサイトからセッションIDを手に入れた後、そのIDを埋め込んだURLをユーザーにクリックさせるよう仕向けます。ユーザーがそのURLからサイトにログインすると、攻撃者は手元にある同じセッションIDを用いて、正規ユーザーとして認証された状態を悪用できるのです。
この攻撃は、ログイン前後でセッションIDが切り替わらないといった、Webサイト側の脆弱性を突いて実行されます。
セッションハイジャックと『認証の突破』『認可不備』の違い
Webサイトからの情報漏えいは、セッションハイジャックのほか「認証の突破」や「認可不備」によっても起こります。管理者が混同しやすい攻撃との違いを以下の表に整理しました。
| 攻撃の種類 | 特徴と仕組み |
|---|---|
| セッションハイジャック | ログインしたあとの状態(セッションID)を横取りする攻撃です。ログインそのものを破るのではなく、発行された「鍵」を盗む、または推測します。 |
| 認証の突破 | ログインの仕組みそのものを破る攻撃です。多要素認証のない管理画面への総当たり攻撃や、流出したパスワードリストの悪用などが該当します。 |
| 認可不備(BOLA/IDOR) | ログイン自体は成功していても、IDで指定したデータに対して「その利用者が扱ってよいものか」を確かめる仕組みがない状態を突く攻撃です。 |
認可不備(BOLA/IDOR)の具体例
認可不備とは、IDで指定したデータ(オブジェクト)に対して、「その利用者が扱ってよいものか」を確かめる仕組みがない状態です。
例えば、ログイン中の利用者Aが、自分の会員情報ページを開くとします。このとき、URLやAPIに含まれる「利用者AのID」を別の利用者のIDに書き換えるだけで、別の利用者の情報ページが表示されてしまうケースが該当します。利用者Aはすでにログインできている、つまり認証は成功しています。それにもかかわらず被害が起きるのは、「そのデータがAに紐づくものかどうか」をサーバーが確認していないためです。
画面に情報が出なくても、存在しないIDを指定したときと、他人のIDを指定したときとでサーバーの返し方(エラーの種類や応答内容)が違うと、「そのIDの利用者が存在するか」を外部から推測できてしまう場合もあります。
【用語の説明・補足】
・BOLA(Broken Object Level Authorization)
IDで指定したデータ(オブジェクト)に対する認可が抜けている状態を指します。
・IDOR(Insecure Direct Object Reference)
BOLAとほぼ同じ現象を、以前から指してきた呼び方です。
Webアプリケーションのセキュリティ向上に取り組む国際的なコミュニティであるOWASPの分類では、認可不備は「OWASP Top 10」のA01(アクセス制御の不備)、「OWASP API Security Top 10(2023年版)」のAPI1に当たります。
このように、情報漏えいを防ぐにはセッションIDを守るだけでは十分ではありません。管理画面への多要素認証の導入や、APIでの権限の確認もあわせて行うことが大切です。
セッションハイジャックが引き起こす被害とリスク
セッションハイジャックは、正規の利用者になりすますことで、さまざまな不正行為を可能にします。もし攻撃が成功してしまうと、サービスを利用する個人だけでなく、サイトを運営する企業側にも深刻な被害をもたらすおそれがあります。
具体的な被害やリスクは、次の2つです。
- 個人情報漏えいや金銭的被害
- Webサイトの改ざんやシステム破壊
個人情報漏えいや金銭的被害
正規ユーザーになりすまされると、個人情報が漏えいするリスクに直結します。攻撃者はアカウントに登録されている氏名、住所、電話番号、メールアドレスといった情報を自由に閲覧、窃取できてしまいます。盗まれた個人情報が、さらなるサイバー攻撃や詐欺などに悪用される二次被害につながる危険も否定できません。
また、金銭的な被害も発生するおそれがあります。例えば、ECサイトのセッションが乗っ取られた場合、登録済みのクレジットカード情報を使って高額な商品を不正に購入されるかもしれません。ネットバンキングのサービスにログインしている状態であれば、口座から不正に送金されてしまうといった、より直接的で甚大な損害を受ける可能性も考えられます。
Webサイトの改ざんやシステム破壊
もし管理者権限を持つアカウントのセッションが乗っ取られた場合、被害はさらに深刻なものとなります。攻撃者は管理者になりすまし、Webサイトの内容を意図しないものへ不正に書き換えることができてしまうのです。例えば、サイト上に虚偽の情報を掲載したり、閲覧しただけでウイルスに感染するような悪質なプログラムを仕込んだりするケースが考えられます。
さらに被害が拡大すると、Webサーバーへ不正にアクセスされ、システムそのものを破壊される危険性も出てきます。重要なデータを削除されたり、設定を不正に変更されたりすることで、Webサイトが機能不全に陥り、サービス停止に追い込まれるかもしれません。このような事態は企業の信頼を大きく損ない、事業継続に致命的な影響を与えるおそれがあります。
セッションハイジャックによる被害事例
実際に発生したセッションハイジャックの被害事例を紹介します。
ある世界的な動画共有サービスでは、コメントシステムにおける脆弱性を悪用され、攻撃者にセッションIDを奪取される事件が起きました。その結果、動画のコメントが正しく表示されない、偽のポップアップが表示されるといった影響が発生しました。
また、有名なWebサーバーソフトウェアで管理者用セッションが奪われた事例もあります。管理者が悪意あるURLをクリックしたことで、管理者権限を伴うセッションIDが乗っ取られ、パスワードや帳票システムの情報流出につながったと報じられています。
さらに、公共のネットワークやWi-Fi環境で盗聴が成功したことで、銀行サービスや決済アプリのセッションを狙われ、短期間で多額の被害が出た国内事例も確認されています。
【管理者向けチェックリスト】被害に気づいたときの対応手順
セッションハイジャックの被害に気づいたら、まずセッションを無効にして被害の拡大を止め、そのあと調査・報告・修正の順に進めます。具体的な手順は以下の通りです。
1.セッションをすぐに無効にする
該当する利用者(被害が広い場合は全利用者)のセッションをサーバー側で破棄し、強制的にログアウトさせる
2.パスワードを変更してもらう
被害にあったアカウントのパスワードをリセットし、再ログインを求める。多要素認証が未設定なら有効にする
3.アクセスの記録(ログ)を調べる
IPアドレス、ブラウザの種類、アクセス時刻、操作の記録から「いつ・どのアカウントで・どのデータが見られたか」を確認する
4.利用者や関係機関に連絡する
影響を受けた利用者へ知らせ、必要に応じて個人情報保護委員会や警察などに報告する
5.原因を調べて修正する
セッションIDの作り方、Cookieの設定(Secure属性・HttpOnly属性)、XSSの脆弱性、通信の暗号化などを確認し、修正する
セッションハイジャックの被害に遭わないための対策
セッションハイジャックは、サイト側のセッション管理の強化と、利用者側の安全な使い方の両方で防げます。
ここでは、サイト管理者・開発者側の対策と、利用者側でできる対策に分けて解説します。
サイト管理者・開発者側の対策
被害に遭わないために実施すべきサイト管理者・開発者側の代表的な対策は、次の5つです。
- セッションIDに関するルールを設ける
- ログイン後にセッションIDを再生成する
- クッキー設定を強化する
- WAFによる異常検知を導入する
- 脆弱性診断を実施する
セッションIDに関するルールを設ける
被害を防ぐには、セッションIDの取り扱いに明確なルールを設けることが重要です。発行・利用・保存・破棄といった一連の流れを適切に管理しなければ、第三者に不正利用されるリスクが高まります。
まず、セッションIDをURLのパラメータとして扱うことは避けるべきです。URLに含めてしまうと、アクセスログや共有リンクなどを通じてIDが漏えいする可能性があります。また、セッションIDを生成する際には、十分な長さと乱数性を確保し、推測されにくい値にすることが欠かせません。
さらに、一定時間操作が行われなかった場合に自動でセッションを無効化する「タイムアウト機能」を設定しておくことも有効です。これにより、利用者がログアウトし忘れた場合でも、長時間のセッション継続による乗っ取りリスクを軽減できます。
ログイン後にセッションIDを再生成する
セッション・フィクセーションへの対策として特に効果的なのが、ログイン成功後にセッションIDを再生成する仕組みです。この対策では、ユーザーがIDとパスワードによる認証を通過したタイミングで、それまで使っていたIDを無効化し、全く新しいIDを発行し直します。
もし攻撃者が事前に準備したセッションIDでも、ログインが完了した瞬間にそのIDは使えなくなります。ユーザーにはサーバーから新しいIDが割り振られるため、攻撃者は手元にある古いIDでセッションを乗っ取ることが不可能です。セッションIDの再生成は、Webサイトを開発する側が実装すべき重要なセキュリティ対策の一つと言えるでしょう。
クッキー設定を強化する
セッションIDは多くの場合、利用者のブラウザにある「Cookie(クッキー)」という仕組みを利用して保存されます。そのため、Cookie自体の設定をセキュリティ面で強化するのが非常に有効です。
具体的には、Cookieに「Secure属性」を付与する方法が挙げられます。この設定を行うと、ブラウザとサーバー間の通信がHTTPSで暗号化されている場合にのみ、Cookieが送信されるようになります。これにより、公衆無線LANなどでの通信傍受によるセッションIDの漏えいを防ぐ効果が期待できるのです。
また、「HttpOnly属性」も重要な設定です。この属性を付与したCookieは、Webページ上で動作するJavaScriptなどのプログラムからアクセスできなくなります。クロスサイト・スクリプティングによるID窃取のリスクを、大幅に低減させられるでしょう。
WAFによる異常検知を導入する
セッションハイジャックを防ぐには、WAFの導入が効果的です。WAFは、Webサイトとインターネットの通信を監視し、不審なアクセスや攻撃パターンを自動的に検知・遮断するツールです。アプリケーション層の防御に特化しており、セッションIDの不正利用やCookieの改ざんといった攻撃の検知・防御に役立つケースもあります。
例えば、WAFは短時間での大量アクセスや、不自然なセッションIDのリクエストといった異常を検知すると、自動的に通信を遮断して攻撃を未然に防ぎます。また、クロスサイトスクリプティングやSQLインジェクションなど、Webアプリケーションを狙う代表的な攻撃も同時に防御可能です。
▼関連記事
脆弱性診断を実施する
被害を防ぐには、自社のWebサイトに潜む問題点をあらかじめ把握しておくことも欠かせません。そのために有効なのが、定期的な「脆弱性診断」の実施です。脆弱性診断とは、Webサイトにセキュリティ上の弱点がないかを検査し、攻撃を受けるリスクを評価する仕組みを指します。
脆弱性診断を通じて、セッションハイジャックの原因となりうる脆弱性や、セッションID管理の不備といった問題点を具体的に洗い出すことが可能です。発見された脆弱性を一つひとつ修正して攻撃者に狙われる隙をなくし、セキュリティレベルを根本から向上させましょう。
▼関連記事
利用者側でできる対策
セッションハイジャックは、利用者の使い方によっても防げる部分があります。代表的な対策は次の3つです。
- httpsで始まるサイトだけでログインや情報入力をする
- 共有端末や席を離れるときは「ログアウト」を押す
- ブラウザやOSを最新にし、信頼できない拡張機能を入れない
httpsで始まるサイトだけでログインや情報入力をする
ログインや個人情報の入力は、アドレスバーのURLが「https」で始まるサイトだけで行うようにしましょう。httpsのサイトでは、ブラウザとサーバー間の通信が暗号化されるため、途中でセッションIDを盗み見られるリスクを抑えられます。
特に注意したいのが、カフェや駅、ホテルなどの公共Wi-Fiを利用するときです。不特定多数が接続する環境では、暗号化されていない通信を攻撃者に盗聴されるおそれがあります。公共Wi-Fiでは、ネットバンキングやECサイトなど重要なサービスへのログインを控えましょう。
なお、httpsは通信の暗号化を示すものであり、サイト自体が安全であることまでは保証しません。偽サイトでもhttpsが使われている場合があるため、URLのドメインが正しいかもあわせて確認することが大切です。
共有端末や席を離れるときは「ログアウト」を押す
共有のパソコンを使ったときや、自分の端末から席を離れるときは、必ず「ログアウト」ボタンを押してサービスの利用を終えましょう。ブラウザやタブを閉じただけでは、セッションが有効なまま残る場合があります。
セッションが残っていると、次にその端末を使った人が、前の利用者としてログインした状態でサービスを操作できてしまいかねません。ログアウト操作を行えば、サーバー側でセッションが無効になり、そのセッションIDは使えなくなります。
ブラウザやOSを最新にし、信頼できない拡張機能を入れない
ブラウザやOSは、常に最新の状態にアップデートしておきましょう。古いバージョンには既知の脆弱性が残っていることがあり、マルウェアに感染する入口になりかねません。自動更新を有効にしておけば、更新忘れを防げます。
ブラウザの拡張機能を追加する際も注意が必要です。拡張機能の中には、閲覧中のページの内容やCookieにアクセスできる権限を求めるものがあります。提供元が不明なものや、機能に対して必要以上の権限を求めるものは、インストールを避けるのが賢明です。
すでに入れている拡張機能も定期的に見直し、使っていないものは削除しておくとよいでしょう。
まとめ|対策を見直してセッションハイジャックを防ごう
セッションハイジャックは、セッションIDの不正取得により、本人のアカウントになりすまして侵入する攻撃です。被害が発生すると、個人情報の漏えいや金銭的損失、さらにはWebサイトの改ざんといった深刻な影響を及ぼすおそれがあります。
こうしたリスクを防ぐために、セッションIDの生成や管理を厳格に行いましょう。ログイン時にIDを再生成する仕組みを導入し、Cookie設定を強化すると、第三者による不正利用を防げます。また、WAFによる異常検知や脆弱性診断を定期的に実施し、潜在的なセキュリティリスクを早期に発見・修正することも欠かせません。
自社では気づきにくいセッション管理の不備といった脆弱性を発見したい場合は、高精度な自動診断を提供するAeyeScanが役立ちます。Webサイトのセキュリティリスクを効果的に低減させたい方は、ぜひAeyeScanの資料をダウンロードしてみてください。
著者:榊原敦子(シニアカスタマーマーケティングマネージャー)